Les communications critiques désignent les services de voix, d’alerte et d’information dont les organisations dépendent lorsqu’une défaillance de communication risque de mettre des personnes en danger, d’interrompre des opérations essentielles ou d’empêcher une intervention efficace. L’exigence déterminante n’est pas une radio, un téléphone ou une plateforme logicielle particulière. C’est la capacité à transmettre la bonne communication aux bons utilisateurs, dans les délais et les conditions exigés par une opération critique.
Ces systèmes peuvent relier utilisateurs de radio professionnelle, téléphones SIP industriels, points d’appel d’urgence, équipements de sonorisation et d’alarme générale, consoles de dispatching et équipes mobiles de terrain. Une salle de contrôle peut devoir recevoir un appel de détresse, dialoguer avec l’appelant, affecter des intervenants et émettre un avertissement distinct dans la zone touchée. Chaque fonction présente des exigences différentes de délai, de couverture et de fiabilité, même lorsque plusieurs partagent une plateforme de gestion.
Exigences opérationnelles
La criticité dépend des conséquences d’une défaillance
Un appel administratif manqué et un appel sans réponse depuis un point d’urgence ne présentent pas le même risque. Dans un tunnel ferroviaire, la perte d’une liaison d’assistance aux voyageurs peut retarder le signalement d’un incident. Dans une usine chimique, une annonce d’évacuation défaillante peut laisser le personnel sans consignes. Pour une organisation de dispatching, l’indisponibilité d’un groupe de communication peut empêcher une équipe de terrain de recevoir un changement de priorités d’intervention. Les exigences système découlent de ces conséquences opérationnelles, et non de l’étiquette apposée sur l’équipement.
La planification identifie les utilisateurs et zones concernés, l’interruption maximale acceptable de chaque service, la procédure de réponse après un appel ou une alarme, ainsi que le moyen disponible lorsque le moyen privilégié échoue. Un système prenant en charge l’exploitation courante et les interventions d’urgence peut leur attribuer des niveaux de service différents. Une haute disponibilité ne signifie pas qu’aucune panne ne peut survenir ; elle signifie que l’architecture et les procédures sont conçues autour de conditions de défaillance et d’objectifs de rétablissement définis.
Réactivité, couverture et intelligibilité des messages
Une liaison de communication n’est utile que si elle est accessible et compréhensible au point où elle est nécessaire. La couverture radio doit être évaluée le long des itinéraires réels de travail, notamment dans les tunnels, sous-sols, cages d’escalier et zones extérieures isolées. Les téléphones fixes et points d’assistance doivent être placés là où les personnes peuvent les atteindre. Les haut-parleurs de diffusion doivent fournir des consignes intelligibles malgré le bruit des machines, la réverbération et les autres conditions du site.
Le temps d’établissement des appels, le retard audio, l’accès aux appels de groupe et la remise des alertes constituent aussi des exigences opérationnelles. Leurs valeurs acceptables dépendent du service, de la norme applicable et de la spécification du projet. Un système peut réussir un simple essai de connectivité tout en restant inadapté à un atelier bruyant ou à une procédure d’évacuation où le temps est déterminant.
Architecture du système
Terminaux et réseaux d’accès
La couche des terminaux comprend radios portatives et embarquées, consoles de dispatching, téléphones IP industriels, interphones d’urgence, points d’assistance publics, postes de diffusion et dispositifs de sortie d’alarme. Ces terminaux peuvent utiliser une infrastructure radio professionnelle, des réseaux cellulaires privés ou publics, Ethernet filaire, des liaisons optiques ou des circuits dédiés. Le réseau d’accès détermine où l’utilisateur peut se connecter et quelles défaillances peuvent interrompre le chemin.
Les sites combinent souvent plusieurs réseaux, car leurs utilisateurs ont des besoins différents de mobilité et d’exploitation. Une radio portative accompagne une équipe de maintenance mobile ; un point d’assistance fixe fournit un lieu connu de signalement ; un téléphone SIP offre un terminal vocal stable à une salle de contrôle ou une zone d’équipements. Choisir la bonne combinaison exige davantage que raccorder tous les appareils au même réseau IP. Couverture, alimentation, protection physique et dépendance aux équipements centraux doivent également être examinées.
Commande des appels, signalisation et médias
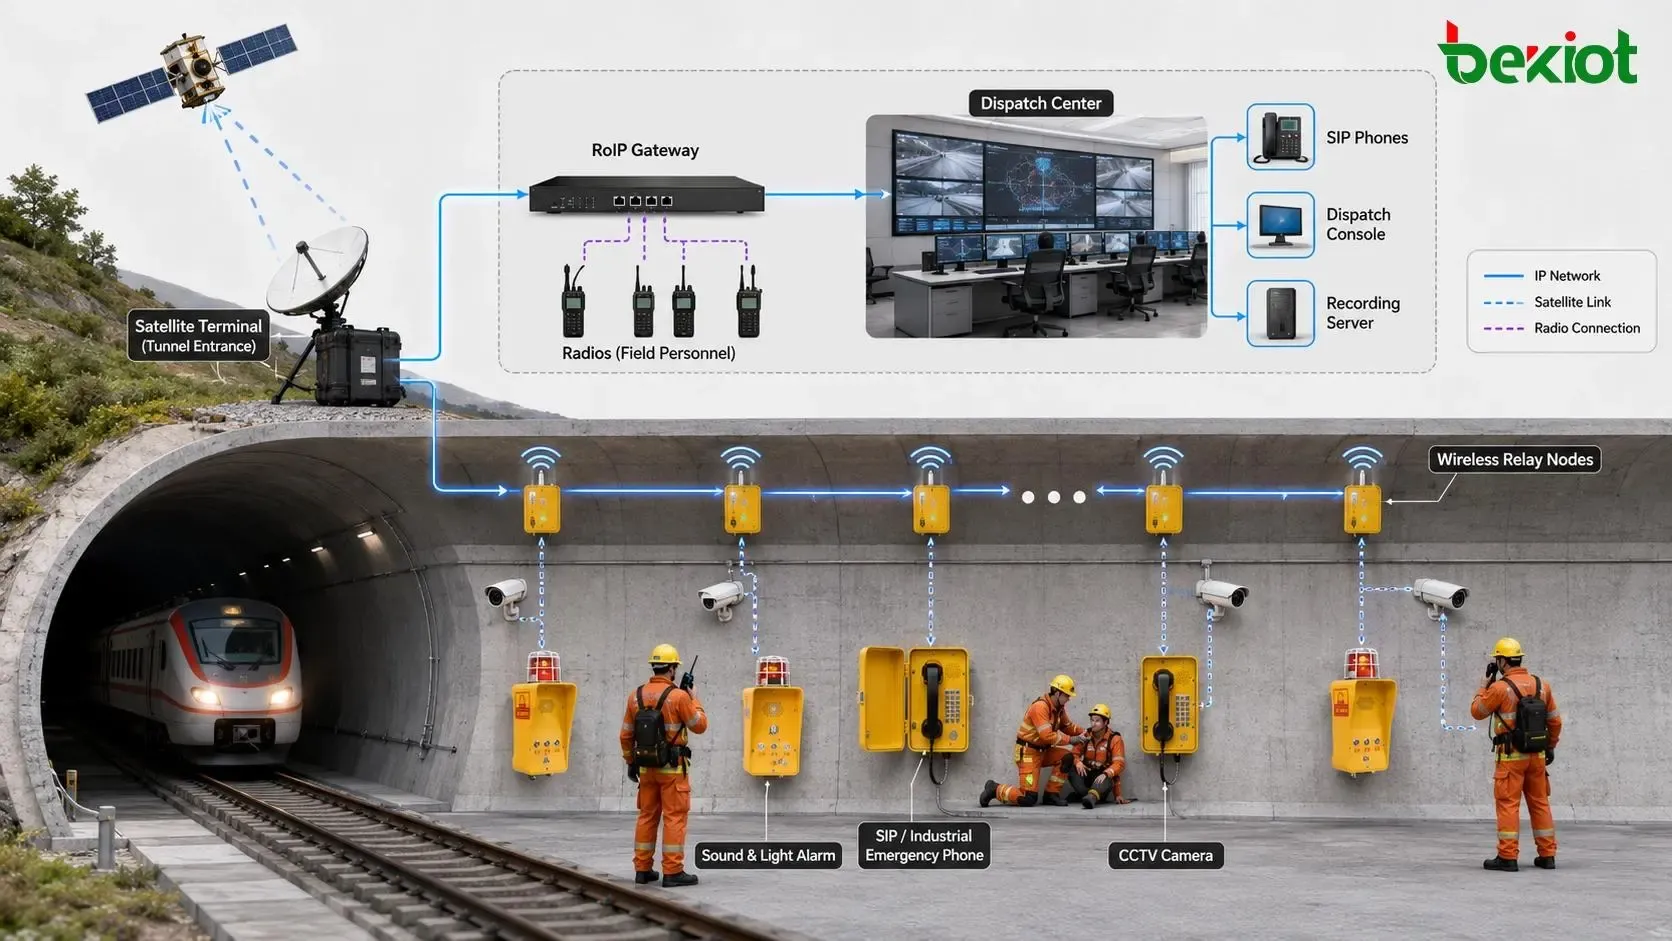
Dans un système SIP, la signalisation enregistre les contacts lorsque nécessaire et établit, modifie et termine les sessions. RFC 3261, sections 10, 13 et 15, spécifie l’enregistrement, l’établissement et la terminaison des sessions ; elle ne définit pas la procédure d’intervention d’urgence d’un site. Un PBX IP ou serveur SIP applique les routages et autorisations configurés, tandis que la parole circule généralement sous forme de médias RTP sur un chemin IP négocié séparément. Les médias peuvent passer directement entre terminaux compatibles ou traverser un relais, un enregistreur, une ressource de conférence ou une passerelle. Un enregistrement réussi ne prouve à lui seul ni l’audio bidirectionnel ni le bon routage d’urgence.
Les systèmes radio professionnels utilisent des procédures d’accès et de gestion des groupes différentes du traitement des appels SIP. À un point d’interconnexion, une passerelle radio échange les flux audio sélectionnés entre le sous-système radio et le dispatching IP ou la téléphonie, chaque réseau conservant ses propres fonctions de contrôle. Identifier les chemins de signalisation et de médias à cette frontière aide à isoler les causes d’audio unidirectionnel, de retard excessif et de coupures.
Coordination du dispatching et des alarmes
La couche de contrôle d’un système de commandement et de dispatching permet aux opérateurs autorisés de recevoir les signalements, sélectionner des utilisateurs ou groupes, établir des communications vocales et adresser des messages aux zones requises. Une console peut également afficher historiques d’appels, états des équipements, positions ou vidéo associée lorsque les systèmes connectés fournissent ces fonctions. Une alarme ou un événement de contrôle de sécurité peut déclencher un processus de communication, mais la détection d’alarme et la transmission des communications conservent des responsabilités distinctes.
Les systèmes de sonorisation et d’alarme générale ont une finalité différente du dispatching bidirectionnel : ils transmettent avertissements et consignes à des zones acoustiques définies. L’intégration peut relier un incident à une demande de diffusion, mais la conception doit préserver les priorités d’alarme, la sélection des zones et les sorties surveillées appropriées. L’architecture de communication est donc un ensemble de services coopérants, et non une simple collection d’appareils enregistrés sur un serveur.
Appels prioritaires, communications de groupe et alertes
Préséance des appels et ressources réseau
Le trafic urgent doit être traité différemment des conversations courantes. Selon la plateforme, un appel d’urgence peut rejoindre une file prioritaire, interrompre une annonce moins prioritaire, obtenir une ressource de dispatching réservée ou déclencher un groupe d’escalade prédéfini. L’autorisation d’engager ces actions doit suivre les rôles opérationnels : tous les terminaux n’ont pas besoin de pouvoir prendre la main sur l’audio de tout le site ou interrompre un canal d’intervention actif.
La priorité applicative et la garantie de service réseau sont des mécanismes distincts. Un serveur de dispatching peut classer correctement les appels alors que le réseau sous-jacent subit congestion, pertes de paquets ou épuisement des canaux radio. Le comportement de bout en bout dépend de la capacité, des politiques d’accès et des contrôles de ressources pris en charge. Pour les services MCX normalisés, 3GPP TS 22.280 V18.5.0, section 5.6, définit les exigences de priorité de service, y compris les communications d’urgence. Ces exigences s’appliquent dans leur périmètre MCX spécifié ; elles ne prouvent pas qu’un déploiement particulier implémente toutes les fonctions. Une priorité applicative SIP élevée ne réserve pas à elle seule de bande passante sur l’ensemble du trajet IP.
Groupes de communication et coordination multipartite
La communication d’un émetteur vers plusieurs destinataires permet à un opérateur ou responsable de terrain de joindre une équipe sans appeler séparément chaque membre. Groupes radio, PTT de groupe, conférences et diffusion sélective constituent des communications collectives, mais leurs règles d’accès et comportements diffèrent. Un groupe PTT nécessite généralement une gestion du droit de parole pour arbitrer les émissions concurrentes, tandis qu’une conférence audio peut autoriser plusieurs participants à parler simultanément.
La conception des groupes suit les responsabilités et la géographie de l’incident. Des groupes distincts peuvent être maintenus pour la maintenance, la sûreté et les secours, avec une interconnexion maîtrisée lorsqu’un incident dépasse les frontières organisationnelles. Changements de membres, erreurs de sélection, occupation des canaux et retards des passerelles doivent être pris en compte : un groupe techniquement connecté n’est pas nécessairement bien coordonné.
Alertes, zones et confirmation de réponse
La transmission d’un avertissement peut suivre une séquence de détection, validation par opérateur ou automatique, choix du message, affectation de zones, émission et journalisation d’état. Une raffinerie peut nécessiter un avertissement sonore dans la zone de procédé touchée, tandis que les intervenants reçoivent un appel de dispatching bidirectionnel distinct. Un site de transport peut transmettre des consignes aux voyageurs par sonorisation tout en fournissant une liaison téléphonique d’urgence au personnel présent sur les lieux.
Un journal indiquant l’envoi d’une commande de diffusion ne prouve pas que chaque personne a entendu ou compris le message. La surveillance de transmission, le contrôle des amplificateurs et haut-parleurs, les mesures acoustiques et les exercices répondent à des parties différentes de cette question. L’accusé de réception dépend également du service : un intervenant peut confirmer par voix ou données, alors qu’un haut-parleur unidirectionnel ne peut confirmer la compréhension humaine.
Fiabilité, redondance et basculement
Supprimer les points uniques de défaillance
La résilience vient de l’identification des dépendances partagées et du choix de celles à protéger. Un serveur d’appels redondant apporte peu si les deux serveurs utilisent le même commutateur, la même alimentation ou la même liaison montante non protégés. Deux liaisons de communication sont moins indépendantes si elles empruntent le même parcours de câble vulnérable. L’architecture peut donc inclure des contrôleurs géographiquement séparés, un transport alternatif, une commutation redondante, des liaisons terminales surveillées et des alimentations choisies selon le niveau de service requis.
La disponibilité du plan de contrôle et celle du chemin média doivent être évaluées séparément. Une plateforme de secours peut accepter de nouveaux appels SIP après une panne de contrôleur sans maintenir l’audio de tous les appels actifs. De même, une route réseau redondante peut rétablir la connectivité tout en imposant à une radio ou un téléphone de se reconnecter. Le comportement de rétablissement doit être défini pour chaque service critique, et non simplement décrit comme une sauvegarde automatique.
Exploitation locale pendant les coupures réseau
Le repli local limite les effets d’une défaillance du réseau étendu ou de la plateforme centrale. Dans certains systèmes radio professionnels, des terminaux correctement configurés peuvent poursuivre les communications en mode direct ou sur le site local lorsque l’infrastructure à ressources partagées est indisponible. Un système distribué de diffusion peut conserver les annonces locales si son contrôleur de site et son chemin audio sont indépendants de la liaison centrale défaillante. Un téléphone IP ne peut continuer les appels locaux spécifiés que si les ressources nécessaires d’enregistrement, de routage et de médias restent disponibles.
Ces capacités dépendent de la conception ; elles ne sont pas des propriétés automatiques de la radio, de SIP ou du haut débit. La procédure d’urgence du site doit identifier précisément les groupes, postes, zones et fonctions qui continuent dans chaque état de panne. Elle doit aussi proposer une solution manuelle lorsque le repli technique ne satisfait pas au besoin opérationnel.
Alimentation, détection des défauts et rétablissement
L’alimentation de secours doit couvrir toute la chaîne : serveurs de contrôle, commutateurs réseau, infrastructure radio, passerelles, amplificateurs et terminaux de terrain critiques. Un onduleur ne desservant que le contrôleur central ne peut maintenir un haut-parleur distant ou une station de base radio si cet équipement perd son alimentation. La surveillance doit distinguer terminal injoignable, sortie audio défaillante, liaison de transport coupée et service de contrôle indisponible, afin que l’équipe identifie la fonction réellement perdue.
Les essais de basculement comprennent la détection du défaut, le transfert ou le rétablissement du service via les ressources restantes, puis le retour à la normale sans introduire de routages ou priorités contradictoires. La restauration doit aussi confirmer que la surveillance, le routage des appels et les fonctions autorisées de l’opérateur fonctionnent comme prévu après la remise en service de l’équipement touché.
Sécurité et contrôle opérationnel
Les droits de communication critique doivent rester accessibles au personnel autorisé sans exposer les fonctions d’urgence aux utilisateurs ordinaires. L’authentification et les autorisations par rôle peuvent limiter qui peut lancer une diffusion générale, relier des groupes d’intervention, modifier les routes d’urgence ou accéder aux dossiers sensibles d’incident. La protection de la signalisation et des médias doit être appliquée selon la technologie et les exigences de sécurité opérationnelle.
La procédure de coupure doit également traiter la dépendance aux services centraux d’identité, de politiques et de journalisation. Lorsque des identifiants locaux, droits en cache ou commandes autonomes de site sont pris en charge, leur périmètre autorisé et leur traitement d’audit doivent être définis avant une panne de collecte. Des changements de configuration contrôlés, des sauvegardes protégées et des vérifications de restauration contribuent à empêcher qu’une modification non autorisée ou un réglage corrompu provoque une coupure de communication.
Technologies et interopérabilité
Radio professionnelle et services haut débit
P25 et TETRA sont des technologies radio professionnelles associées aux opérations exigeantes de dispatching et de sécurité publique. Dans des configurations appropriées, elles prennent en charge la communication de groupe gérée et les procédures d’urgence. DMR est très utilisé dans les réseaux radio industriels et commerciaux et peut soutenir des communications opérationnellement critiques, mais ses capacités et sa résilience varient selon la conception. Le choix technologique concerne aussi le spectre autorisé, la couverture, la capacité, la compatibilité des terminaux et les procédures de l’organisation.
Les communications haut débit élargissent les services disponibles à la vidéo, à la localisation et aux données structurées. Dans le cadre 3GPP, les services critiques, souvent appelés MCX, comprennent l’alternat critique (MCPTT), la vidéo critique (MCVideo) et les données critiques (MCData). Ce sont des familles de services définies, avec leurs procédures et exigences propres. Le terme plus général de communications critiques n’est pas synonyme de MCX, et une application commerciale d’alternat ne devient pas du MCPTT normalisé simplement parce qu’elle utilise LTE ou la 5G. La distinction est approfondie dans Qu’est-ce que MCX dans les communications critiques ?.
SIP, PAGA et interfaces entre systèmes
Les téléphones SIP industriels, interphones d’urgence et systèmes de dispatching IP peuvent fournir des fonctions importantes de communication sur sites fixes. Les systèmes de sonorisation et d’alarme générale (PAGA) assurent la distribution d’avertissements, les consignes d’évacuation et les sorties audio surveillées. Ces technologies peuvent constituer une architecture critique lorsque le système global offre la résilience et le comportement requis ; l’interopérabilité SIP n’est pas en elle-même une certification de performances critiques.
Les passerelles d’interfonctionnement peuvent relier certains groupes radio à des ressources SIP ou de dispatching, tandis que les interfaces de plateforme échangent les alarmes, événements d’appel et données d’état pris en charge. Un chemin audio ponté ne transmet pas nécessairement l’identité du poste radio, l’état d’urgence, le contrôle du droit de parole, le contexte de chiffrement ou la sémantique de priorité réseau. Les essais doivent donc déterminer quelles informations franchissent la frontière, comment les membres des groupes et l’authentification sont associés, et quel système conserve le contrôle en cas de panne de liaison. La migration des services commerciaux d’alternat vers des systèmes haut débit normalisés est abordée dans De PoC à MCX.
Scénarios de déploiement et essais de réception
Sécurité publique et infrastructures de transport
Les intervenants d’urgence s’appuient sur les communications de groupe et le dispatching pour affecter les équipes, transmettre des consignes et signaler l’évolution des conditions. Chemins de fer, métros, aéroports, autoroutes et tunnels ajoutent des points d’assistance fixes, téléphones de contrôle, annonces publiques et communications pour des agents de maintenance répartis. La conception du réseau et des terminaux doit intégrer les utilisateurs mobiles, les conditions difficiles de propagation, les accès publics et la nécessité de s’adresser aux voyageurs séparément des intervenants.
Énergie, industrie et grandes installations
Raffineries, installations offshore, réseaux électriques, services d’eau et sites de procédés chimiques associent exploitation courante et procédures d’urgence pouvant nécessiter des appareils protégés contre les explosions, interphones industriels, dispatching radio et équipements PAGA. Hôpitaux, campus et grands établissements publics présentent d’autres dangers physiques, mais nécessitent aussi des alertes maîtrisées, une coordination du personnel et des points d’assistance fiables. La question commune est de savoir quelles fonctions doivent continuer dans des conditions anormales, et non si chaque établissement utilise le même équipement.

Tester le chemin de communication complet
Les essais de réception doivent suivre le trajet réel de l’utilisateur signalant l’incident jusqu’à l’opérateur récepteur ou la zone avertie. Les essais sur banc d’appareils individuels sont utiles, mais ne déterminent pas les performances d’un réseau et d’une procédure d’intervention complets. Le tableau suivant est une liste de planification technique, et non un essai universel de certification. Un plan approuvé doit inclure fonctionnement normal, trafic élevé, bruit de fond et simulations contrôlées de pannes d’équipement, d’alimentation et de transport, avec protection des services restant utilisés.
| Domaine d’essai | Points à vérifier |
|---|---|
| Établissement des appels et accès | Réussite des appels d’urgence et courants, temps de connexion, destinations affectées et droits d’accès. |
| Intelligibilité de la voix et des annonces | Clarté de la parole aux points réels d’exploitation, y compris les zones bruyantes et des zones d’annonce représentatives. |
| Priorité et gestion des groupes | Préséance d’urgence, interruption autorisée, membres des groupes, contrôle du droit de parole et trafic simultané. |
| Médias et couverture | Chemins audio de bout en bout, latence, pertes de paquets ou couverture radio sous la charge et la mobilité prévues. |
| Basculement et repli local | Services conservés, appels interrompus, comportement de reconnexion et communications disponibles dans les scénarios de panne prévus. |
| Alimentation et surveillance | Autonomie de secours, alarmes d’équipement, signalement des défauts et procédures de restauration. |
| Sécurité et dossiers d’incident | Actions d’urgence autorisées, traces d’audit, récupération de configuration et accès protégé aux ressources de dispatching. |
Les critères de réception sont établis selon les risques opérationnels du projet et les exigences applicables, plutôt que copiés d’une affirmation générique de performance. Un compte rendu utile précise les conditions initiales, utilisateurs touchés, comportements observés, durée d’interruption, actions de rétablissement et fonctions restées indisponibles. Cela permet de distinguer une conception résiliente d’une conception qui ne fait que représenter des composants redondants sur un dessin.
Questions fréquentes
Quand 3GPP MCX est-il approprié ?
MCX convient lorsqu’une organisation nécessite des services haut débit critiques normalisés d’alternat, de vidéo ou de données et dispose d’un réseau et d’une plateforme prenant en charge les fonctions 3GPP requises. Le choix doit examiner couverture, priorité de service, gestion des utilisateurs et groupes, interfonctionnement avec les systèmes radio existants, prise en charge des appareils et responsabilité d’exploitation. Un site industriel fixe ayant d’autres besoins peut s’appuyer sur une combinaison de radio professionnelle, téléphonie SIP et diffusion d’urgence.
Quelles fonctions SIP faut-il tester pour les appels d’urgence ?
Les essais doivent commencer au téléphone ou interphone de terrain et finir au point de réponse prévu. Ils doivent vérifier la méthode de numérotation d’urgence, la destination de routage, l’audio bidirectionnel, la préséance autorisée, la disponibilité de l’opérateur et le rétablissement après perte d’un serveur ou d’une liaison. Si le site utilise une route de repli locale, il faut la tester en déconnectant volontairement le service central, plutôt que déduire son fonctionnement d’un appel courant réussi.
Les appels en cours peuvent-ils survivre à un basculement réseau ?
Cela dépend du composant défaillant et du traitement de la signalisation et des médias. Un appel actif disposant d’un chemin média indépendant peut continuer pendant une panne du serveur, tandis qu’un appel dont les médias traversent un relais défaillant peut être coupé. Un contrôleur de secours acceptant de nouveaux appels ne conserve pas nécessairement l’état d’une session établie. Les essais d’appels actifs doivent noter si l’audio continue, s’interrompt temporairement, se reconnecte ou impose un nouvel appel.
Comment tester la priorité des appels d’urgence en cas de congestion réseau ?
Dans un environnement isolé ou une plage de maintenance approuvée, générer un trafic courant représentatif, puis lancer des appels d’urgence, demandes PTT de groupe ou annonces prioritaires via les équipements réels d’accès et de contrôle. Observer admission, temps d’établissement, interruption autorisée, droit de parole et intelligibilité tout en surveillant pertes de paquets, occupation des liaisons ou utilisation des canaux radio. Comparer aux critères définis et répéter les scénarios de secours convenus. Une indication de priorité sur l’écran de l’opérateur ne suffit pas à démontrer les performances de bout en bout.