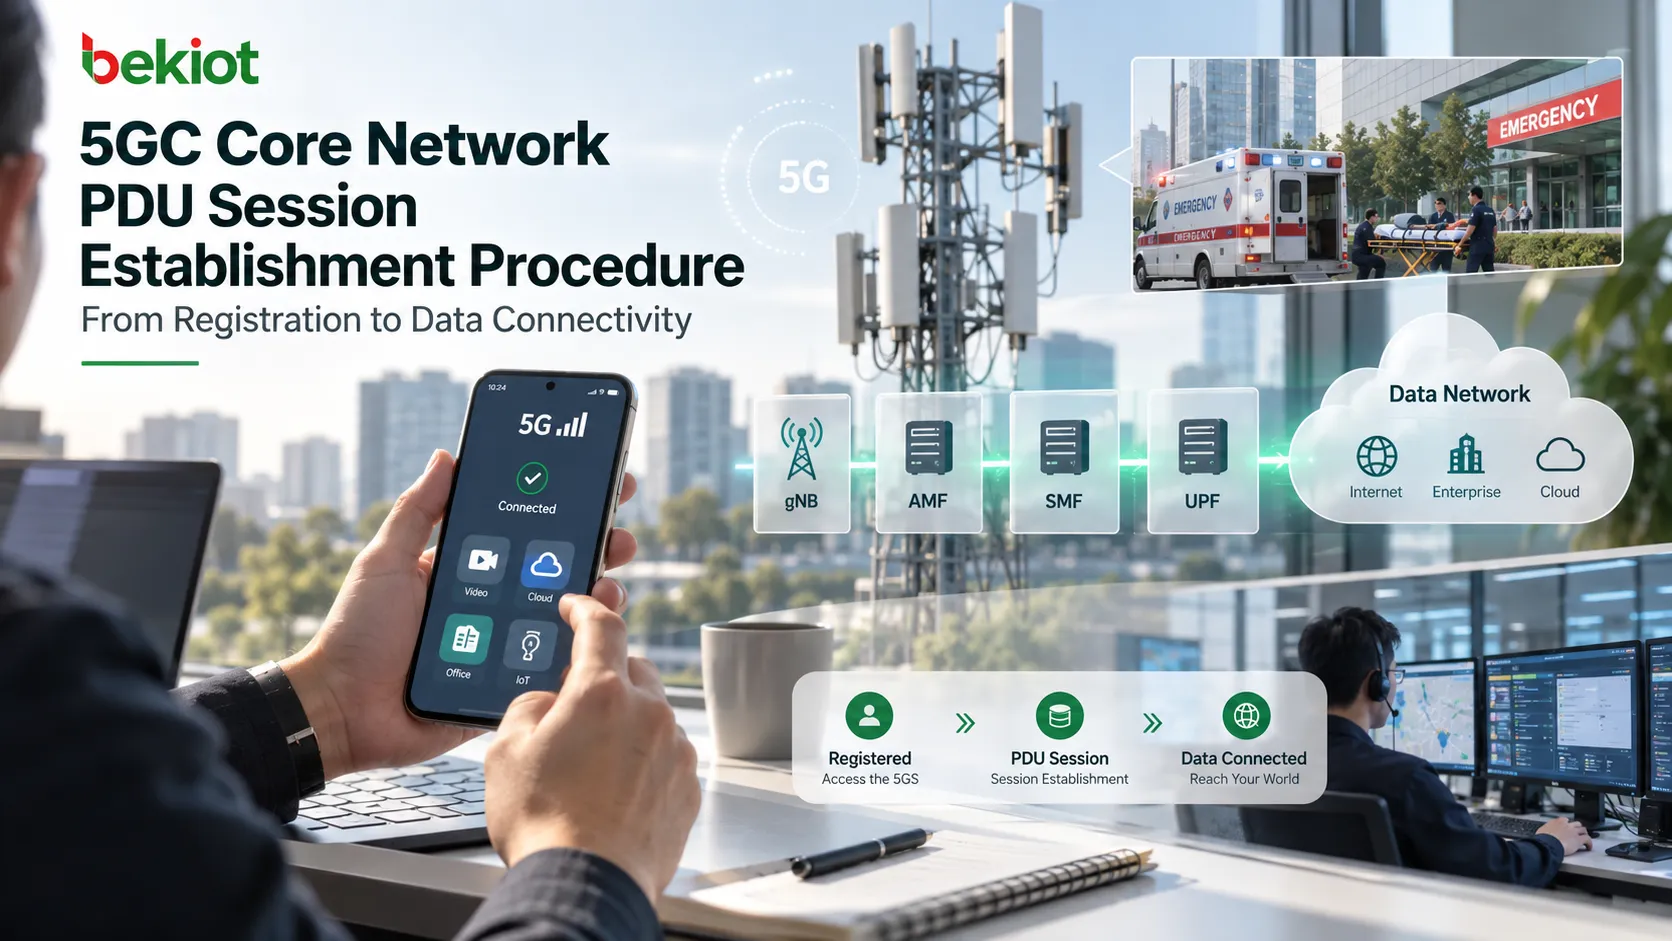
Un UE peut terminer son enregistrement 5G sans que ses applications accèdent à Internet. L’enregistrement établit le contexte d’accès et de mobilité ; l’établissement de session PDU crée la session qui relie l’UE à un réseau de données. Une icône 5G ou un Registration Accept ne prouvent à eux seuls ni l’établissement de la session ni le bon acheminement des paquets.
Ce guide suit une nouvelle session demandée par l’UE sur un accès 3GPP, en prenant comme référence la procédure sans itinérance ou avec sortie locale. L’itinérance avec acheminement par le réseau d’origine, les sessions d’urgence, le transfert d’accès et les optimisations CIoT du plan de contrôle comportent des branches supplémentaires ou différentes. La séquence ordinaire du plan utilisateur N3 présentée ici ne constitue pas un flux universel pour tous les déploiements.
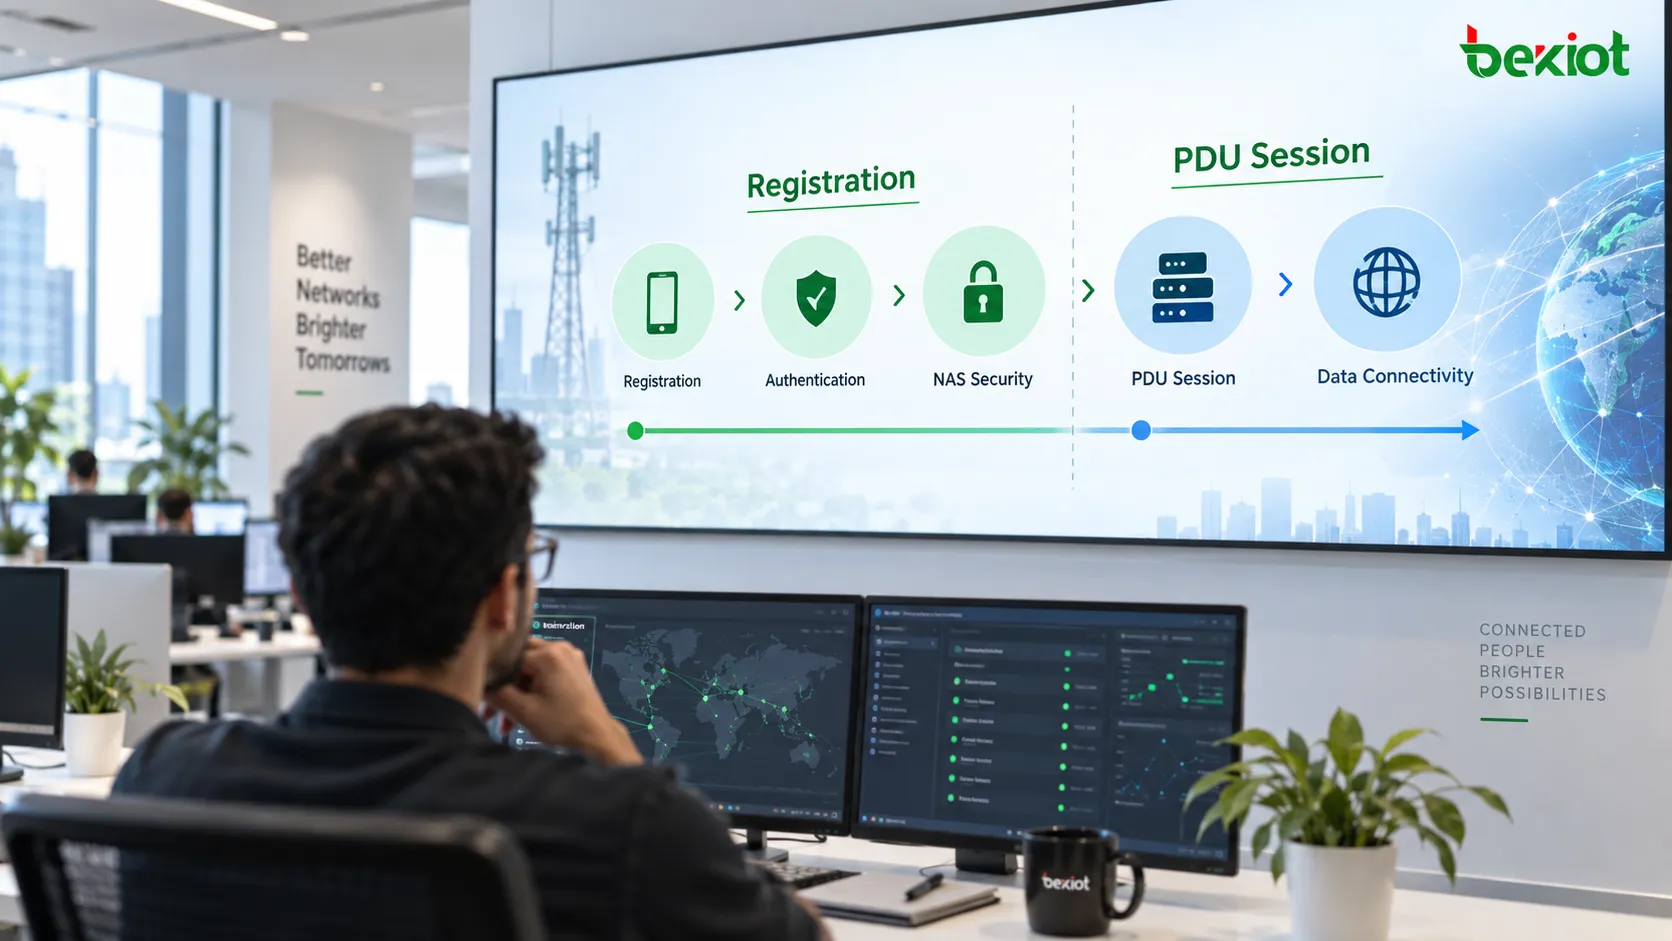
L’enregistrement et les sessions PDU remplissent des fonctions différentes
L’AMF coordonne la gestion des identités, l’authentification, la sécurité NAS et le contexte de gestion de l’enregistrement. Une session PDU ajoute le DNN, le S-NSSAI, le SMF de service, l’ancrage du plan utilisateur et les paramètres autorisés nécessaires au service de données. Internet, IMS et les réseaux d’entreprise peuvent employer des sessions distinctes.
Dans la terminologie EPC, une connexion PDN contient des supports EPS. En 5GS, le modèle correspondant pour comprendre le fonctionnement est une session PDU contenant des flux QoS ; une règle QoS par défaut ne crée pas un support EPS par défaut LTE. Un UE enregistré peut ne disposer d’aucune session PDU ou en avoir plusieurs pour différents services. L’établissement peut intervenir peu après l’enregistrement ou ultérieurement, lorsque la connectivité est nécessaire.
Pour une session PDU de type IP, l’allocation ou la configuration d’adresses fait partie de la mise en place de la connectivité. Les types Ethernet et Unstructured existent également : une adresse IP n’est donc pas un résultat universel. Les exemples d’adresses IP de cet article concernent les sessions IP.
Lire séparément le transport NAS et la demande interne de session
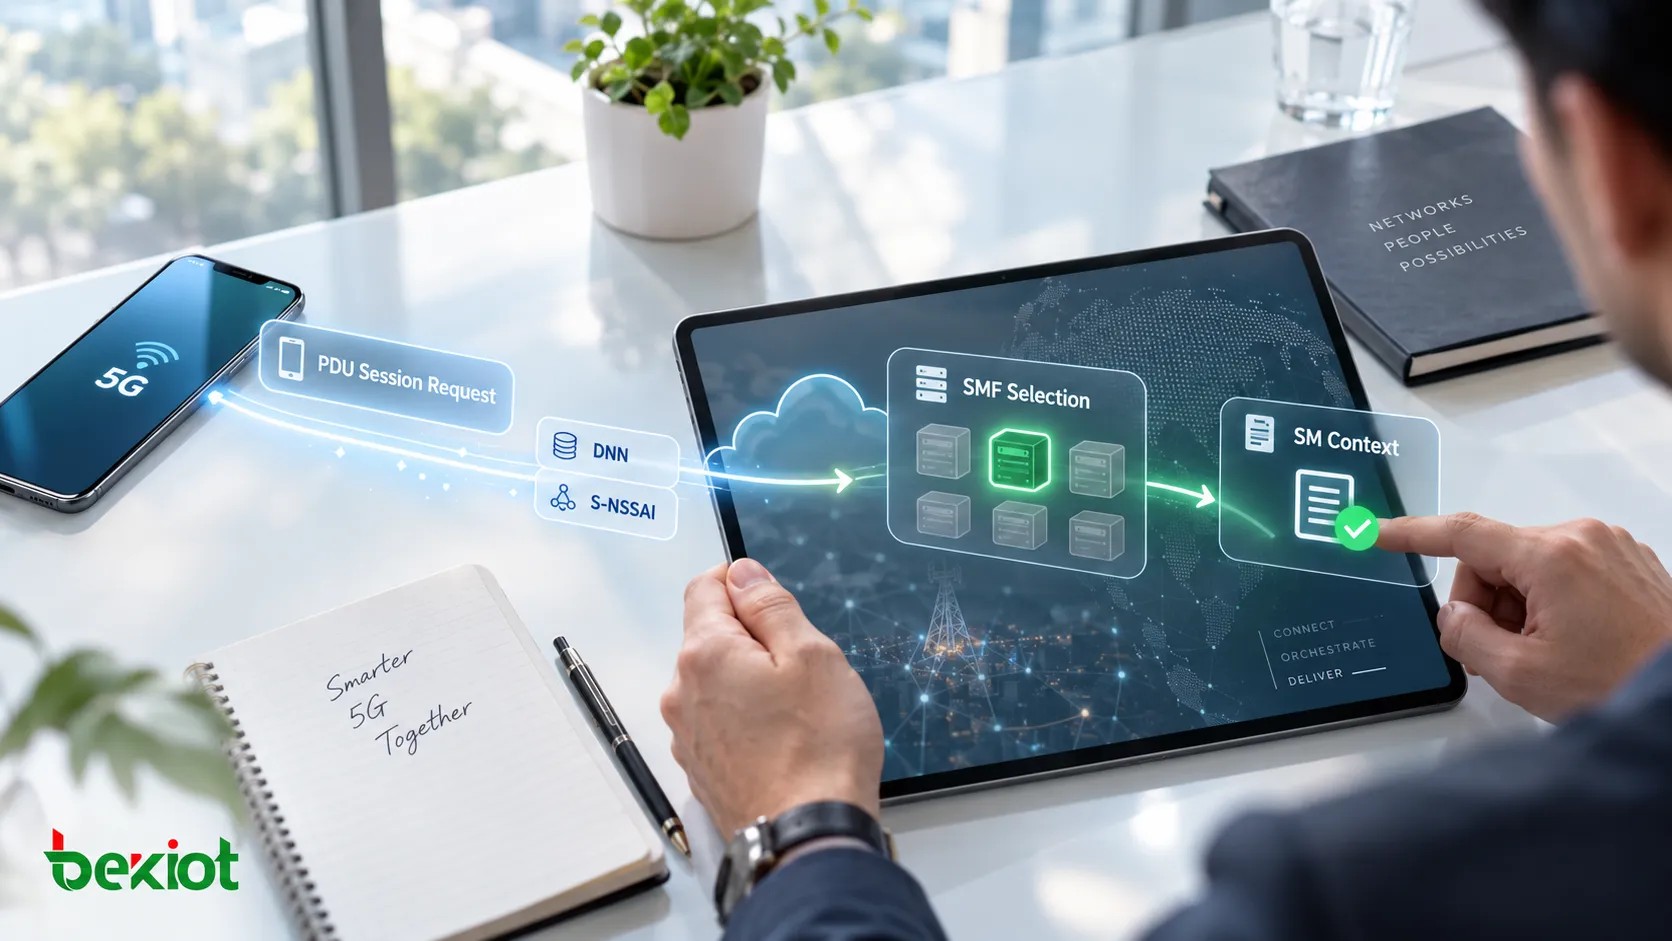
L’UE envoie un PDU Session Establishment Request dans un conteneur N1 SM transporté par UL NAS TRANSPORT. Le DNN, le S-NSSAI, le type de demande et l’identifiant de session PDU utilisés pour le routage par l’AMF doivent être distingués du message 5GSM interne. La demande interne identifie la session et sollicite des paramètres tels que le type de session PDU et le mode SSC ; le transport englobant fournit le contexte de routage.
L’identifiant de session PDU distingue les sessions d’un même UE. Le SUPI identifie l’abonné, pas une session particulière.
Le DNN identifie le réseau de données cible et intervient dans la sélection du SMF, celle de l’UPF et les décisions de politique.
Le S-NSSAI identifie la tranche de réseau. La combinaison demandée doit être compatible avec les tranches autorisées, l’abonnement et les capacités du réseau.
Le type de demande distingue une demande initiale d’un cas relatif à une session existante ou à une urgence. Ne déduisez pas qu’une session est nouvelle du seul nom du message.
Les paramètres demandés sont des données d’entrée pour l’autorisation, pas des résultats garantis. Vérifiez le DNN et le S-NSSAI effectivement sélectionnés ainsi que la compatibilité du type de session PDU et du mode SSC autorisés avec le service attendu.
L’AMF sélectionne un SMF et crée le contexte SM
Le gNB transmet la signalisation NAS à l’AMF par NGAP, avec des informations d’accès et de localisation telles que TAI et NR-CGI. Il ne choisit ni la politique de session ni les règles de transfert de l’UPF ; il contrôle ensuite les ressources radio nécessaires.
L’AMF sélectionne un SMF capable de prendre en charge le DNN et le S-NSSAI. La découverte via le NRF peut renvoyer des candidats pour le service Nsmf_PDUSession à partir des informations de tranche, de DNN et de réseau de service. La sélection dépend aussi de la politique du déploiement. La mise en cache de la découverte, la configuration locale ou le routage par SCP peuvent modifier les échanges de découverte visibles dans une trace.
L’AMF invoque Nsmf_PDUSession_CreateSMContext en transmettant les identifiants d’abonné et de session, les informations de routage sélectionnées et le conteneur N1 SM. Le SMF prend en charge le contrôle de la session, tandis que l’AMF poursuit la gestion de l’accès et de la mobilité et transporte les informations N1/N2.
Les données d’abonnement et la politique encadrent la session
Le SMF obtient auprès de l’UDM les données d’abonnement de gestion de session pertinentes lorsque nécessaire et peut s’abonner à leurs modifications. Les données associées au DNN et au S-NSSAI peuvent limiter le type de session PDU, le mode SSC, Session-AMBR et la QoS par défaut. Une demande IPv4, par exemple, exige toujours un type de session compatible et autorisé.
Le SMF enregistre également sa relation de service pour l’abonné et la session auprès de l’UDM à l’étape applicable. Récupération, abonnements et enregistrement sont des opérations distinctes ; leur ordre et leur réutilisation dépendent de la procédure et du contexte existant. Il ne faut pas les traiter comme une transaction unique à répéter obligatoirement pour chaque demande.
Lorsque le contrôle dynamique de politique SM est déployé, le SMF sélectionne un PCF et établit une association de politique SM. L’identité de l’abonné, le DNN, le S-NSSAI, la localisation et la QoS souscrite peuvent contribuer à la politique autorisée. Lorsqu’elle s’applique, l’authentification ou l’autorisation par le réseau de données externe constitue une autre vérification conditionnelle.
Le SMF concilie la demande de l’UE, les limites d’abonnement et la politique applicable avant de configurer le traitement du plan utilisateur. L’intervention du PCF et les règles individuelles dépendent du service et du déploiement ; l’absence d’un échange facultatif ne démontre pas à elle seule une panne.
N4 transforme les exigences de session en règles UPF
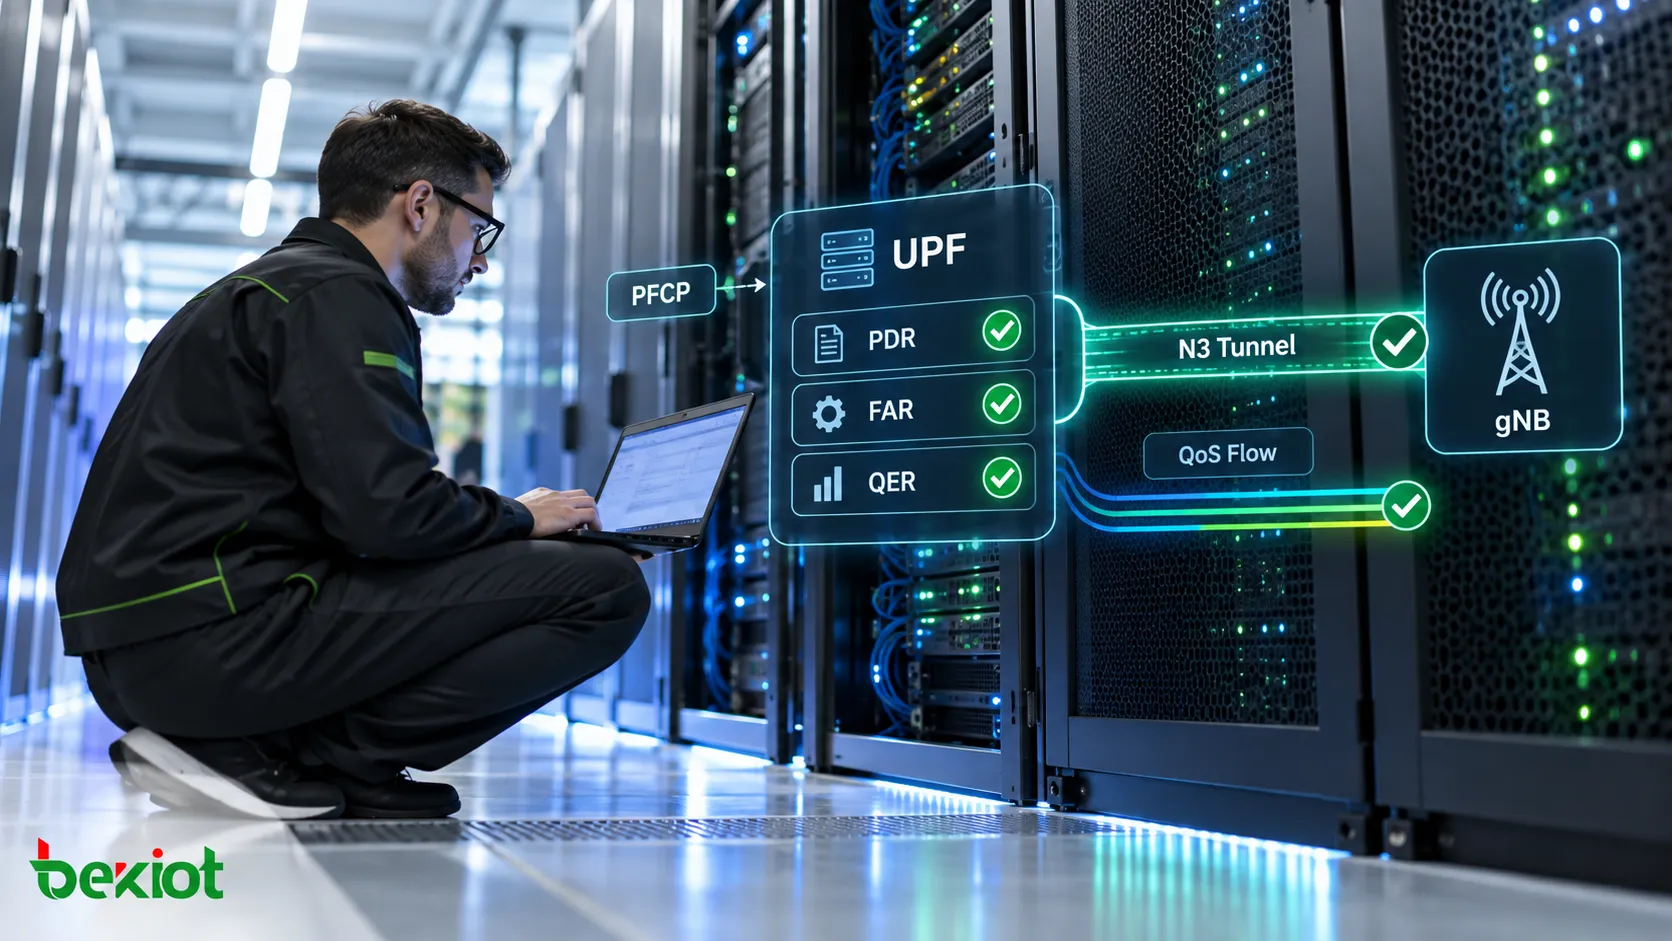
Le SMF sélectionne un UPF approprié selon des facteurs tels que DNN, tranche, topologie et localisation de l’UE. Sur N4, il utilise PFCP pour établir ou modifier la session de plan utilisateur requise. Dans le cas ordinaire d’une nouvelle session, un PFCP Session Establishment Request installe les règles initiales.
La PDR identifie les paquets d’une session ou d’un flux de trafic et référence les règles de traitement applicables.
La FAR définit le transfert, le rejet, la mise en mémoire tampon ou un autre traitement pris en charge pour les paquets correspondants.
La QER assure l’application de la QoS pertinente, notamment les contrôles d’ouverture du trafic ou de débit.
La URR définit la mesure et la remontée des usages applicables.
Ces règles fonctionnent ensemble ; toutes les sessions ne nécessitent pas un ensemble identique. Examinez les références des PDR ainsi que le contenu des règles. Une FAR correcte associée à la mauvaise PDR produit malgré tout un transfert incorrect.
La réponse de l’UPF identifie sa session PFCP par un F-SEID et renvoie, le cas échéant, les informations de tunnel du plan utilisateur allouées. Un F-SEID PFCP identifie l’état de session du plan de contrôle ; un F-TEID N3 identifie une extrémité de tunnel GTP-U. Ils ne sont pas interchangeables. Les informations de tunnel peuvent être allouées selon la procédure prise en charge, sans être toujours créées d’une manière unique et fixe.
À ce stade, les informations N3 côté UPF peuvent être prêtes alors que l’extrémité descendante côté gNB reste inconnue. Un premier échange PFCP réussi ne complète donc pas tout le chemin de données.
N1 et N2 coordonnent les ressources radio et le tunnel N3
Le SMF invoque Namf_Communication_N1N2MessageTransfer pour fournir deux charges utiles distinctes. Les informations N1 SM transportent PDU Session Establishment Accept vers l’UE, avec les paramètres négociés et les règles QoS autorisées selon le cas. Les informations N2 SM fournissent au RAN les données de session et de flux QoS ainsi que l’extrémité de tunnel montant côté UPF.
Séparez les couches de messages lors de la vérification du DNN, du S-NSSAI et des adresses. Tous les paramètres associés à l’ensemble de la procédure ne sont pas des éléments d’information du message Accept interne. Une session IPv6 peut également nécessiter une configuration d’adresse IPv6 ultérieure.
L’AMF envoie un PDU Session Resource Setup Request NGAP. Le gNB alloue les ressources radio et N3 applicables et remet l’Accept NAS à l’UE. Son PDU Session Resource Setup Response indique les ressources acceptées ou en échec et les informations de tunnel descendant côté gNB.
L’AMF transmet le résultat N2 par Nsmf_PDUSession_UpdateSMContext. Le SMF utilise ensuite PFCP Session Modification si nécessaire pour fournir l’extrémité gNB et actualiser le transfert descendant. Vérifiez l’adresse IP et le TEID : l’extrémité réceptrice alloue le TEID employé dans ce sens.
Le chemin ordinaire est UE → gNB → N3 GTP-U → UPF → N6 → réseau de données, avec le chemin inverse pour le trafic descendant. Plusieurs UPF et le routage propre au déploiement peuvent étendre ce modèle. L’acceptation NAS, la mise en place des ressources RAN et le trafic réel de bout en bout sont des points de preuve distincts.
Rechercher le premier point de contrôle en échec
Confirmez l’enregistrement et capturez la demande de l’UE à l’AMF. Comparez les paramètres de routage externes et la demande 5GSM interne : identifiant de session, type de demande, DNN, S-NSSAI, type de session PDU et mode SSC.
Vérifiez la sélection du SMF et la création du contexte SM. Corrélez les identifiants d’abonné et de session entre NAS et la signalisation fondée sur les services, puis examinez les causes de rejet ou erreurs de service.
Vérifiez l’autorisation d’abonnement, la politique PCF applicable et toute authentification externe requise. Distinguez un service refusé d’une défaillance de transport.
Vérifiez les résultats PFCP, les relations PDR/FAR/QER/URR et les extrémités de tunnel propres à chaque sens. Confirmez le résultat du gNB et toute modification N4 ultérieure.
Observez GTP-U montant et descendant sur N3, puis le trafic sur N6. Vérifiez routage, chemins de retour, configuration d’adresses et DNS selon le cas. Un tunnel fonctionnel ne prouve pas l’accessibilité de l’application cible.
Utilisez le premier point en échec pour situer la panne dans NAS, la signalisation fondée sur les services, N4, RAN/N3 ou le réseau de données. Répéter les vérifications d’authentification après un Accept de session valide est rarement utile, sauf si la trace renvoie à l’enregistrement ou à la sécurité.
Questions fréquentes
L’enregistrement établit-il automatiquement une session PDU ?
Non. Les procédures sont distinctes. Un UE peut rester enregistré sans session et en demander une ultérieurement. Le moment dépend du comportement de l’UE, des services configurés et de la politique réseau.
Un Accept prouve-t-il que le service Internet fonctionne ?
Non. Vérifiez les ressources RAN, les deux sens de N3, les règles UPF et l’accessibilité N6. Pour une session IP, vérifiez également les adresses et le réseau de données visé ; tous les DNN ne donnent pas accès à l’Internet public.
Pourquoi observe-t-on une modification N4 après l’établissement ?
L’extrémité gNB peut ne devenir disponible qu’après la mise en place des ressources RAN. Le SMF actualise alors l’UPF pour que les paquets descendants utilisent cette extrémité. Examinez les règles effectivement modifiées plutôt que de traiter chaque modification comme une nouvelle session.
QFI et QER sont-ils identiques ?
Non. QFI identifie un flux QoS en 5GS. QER est une règle PFCP d’application de la QoS dans l’UPF et peut porter un QFI applicable. Un identifiant et une règle d’application ont des rôles différents.
Procédures et normes associées
Pour la procédure d’accès précédente, consultez l’enregistrement initial 5G. Pour supprimer une session existante, consultez la libération de session PDU ; la libération d’une session n’entraîne pas nécessairement le désenregistrement de l’UE.
Le flux de référence figure dans 3GPP TS 23.502, clause 4.3.2.2.1. Le contenu des messages et le transport NAS sont définis dans 3GPP TS 24.501, tandis que les règles PFCP et paramètres de tunnel sont définis dans 3GPP TS 29.244.