
Une démonstration de répartition assistée par ordinateur (CAD) peut sembler convaincante lorsque chaque incident est préparé à l’avance, que toutes les unités sont disponibles et que tous les systèmes connectés fonctionnent correctement. Dans les véritables salles de contrôle, les choses se passent rarement ainsi. Les opérateurs traitent des signalements incomplets, des incidents simultanés, des intervenants indisponibles et des liaisons de communication susceptibles de tomber en panne au pire moment. Le bon logiciel CAD doit prendre en charge ces situations sans obliger le personnel à tenir en parallèle des feuilles de calcul, des notes radio et des dossiers manuels.
Choisir un logiciel CAD en 2026 exige donc une évaluation documentée des flux de répartition, des interfaces d’intégration, des contrôles de sécurité, de la continuité opérationnelle et du coût total de possession. Les besoins diffèrent entre un centre de communications de la police, des pompiers ou des services médicaux d’urgence (EMS), une usine industrielle, un opérateur de transport ou un service de sécurité de campus. Une console de répartition vocale ne constitue pas nécessairement un système CAD de gestion des incidents ; inversement, une application CAD ne fournit pas automatiquement l’infrastructure radio, téléphonique et de sonorisation utilisée pour joindre les équipes sur le terrain.
Définir le périmètre opérationnel avant de comparer les fournisseurs
Déterminer l’environnement de répartition que le système doit desservir
Commencez par identifier l’organisation qui utilisera le logiciel. Un centre de réception des appels de sécurité publique (PSAP) peut devoir transférer les informations d’urgence provenant des équipements de traitement des appels, gérer plusieurs catégories d’intervenants et échanger des dossiers avec d’autres organismes. Un centre de contrôle industriel peut plutôt recevoir des événements provenant de téléphones installés en zone dangereuse, d’alarmes d’équipement, du contrôle d’accès et des systèmes de maintenance. Un centre de contrôle des transports peut utiliser des gares, des voies, des sections d’itinéraire ou des points kilométriques plutôt que des adresses urbaines classiques. Ces contextes nécessitent des structures de localisation, des autorisations et des interfaces externes différentes.
Répertoriez le nombre prévu de postes de répartition, d’incidents actifs simultanés, de sites opérationnels, d’unités d’intervention et de sous-systèmes connectés. Considérez ces chiffres comme des données du projet à vérifier, et non comme un substitut aux essais de capacité. Définissez la zone géographique de déploiement et les sites qui doivent continuer à fonctionner en cas de perte de la connexion WAN centrale.
Décrire trois parcours d’incident réalistes
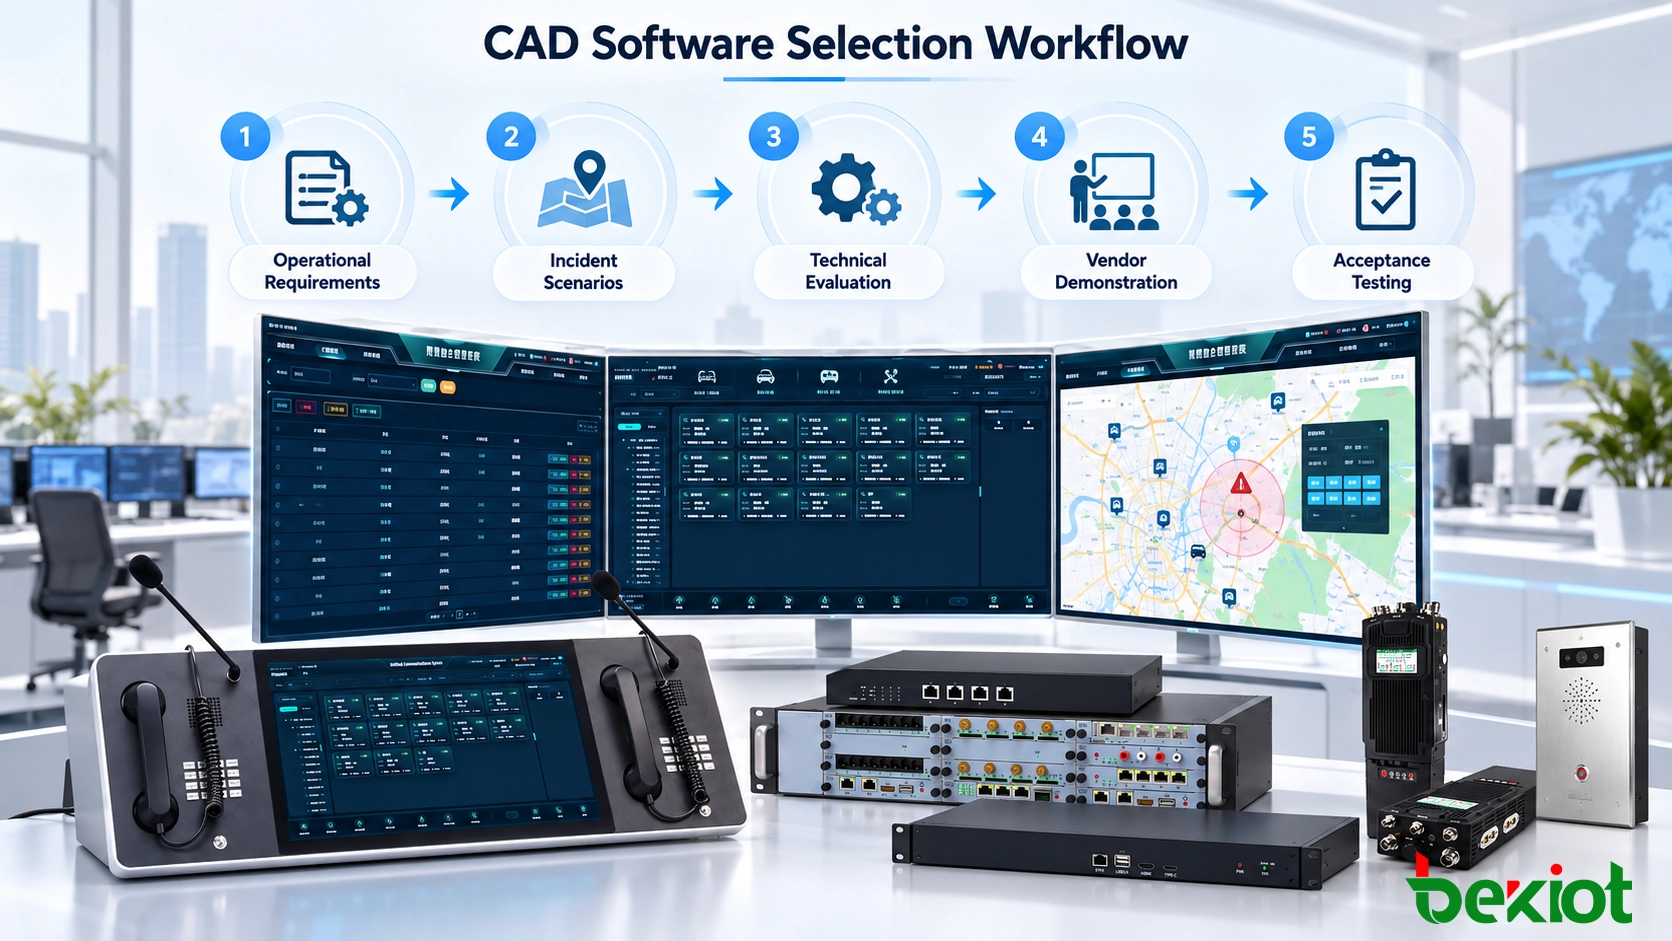
Avant de demander des propositions, documentez au moins trois scénarios représentatifs : un événement courant, une urgence impliquant plusieurs unités et une situation de panne ou de relève. Pour chacun, précisez qui signale l’incident, comment le lieu est déterminé, quelle équipe peut être affectée, quel accusé de réception est attendu et qui est autorisé à clôturer le dossier. Incluez les cas particuliers : signalements en double, localisation initiale incorrecte, équipe d’intervention occupée ou réaffectation entre équipes.
Transformez ces scénarios en exigences obligatoires, souhaitables et futures. Une capacité n’est obligatoire que si le projet ne peut pas fonctionner en sécurité ou respecter ses obligations sans elle. Cette distinction évite que des fonctions avancées compensent des lacunes dans les tâches essentielles de répartition.
Tester les fonctions réellement utilisées par les opérateurs de répartition
Réception, classification et localisation des incidents
Un opérateur doit pouvoir créer un dossier à partir d’un appel téléphonique, d’une saisie manuelle, d’une interface d’alarme prise en charge ou d’une application connectée, sans perdre la source ni l’heure du signalement. Demandez si le système prend en charge les catégories d’incident, les règles de priorité configurables, la validation des emplacements, les signalements en double liés et les corrections d’un rapport initial. Vérifiez que les informations importantes restent visibles lorsque la responsabilité passe du préposé aux appels à l’opérateur de répartition ou au superviseur.
Pendant une démonstration en direct, interrompez la saisie avec un autre événement, modifiez la priorité de l’incident et transférez le dossier à un autre opérateur. Le fournisseur doit montrer comment les horodatages, les entrées initiales et les modifications ultérieures sont conservés. Un formulaire d’incident clair est utile, mais l’intégrité du dossier sous pression importe davantage que son apparence.
Disponibilité, affectation et statut des unités
La sélection des ressources doit tenir compte de davantage que de l’icône la plus proche sur une carte. Demandez comment l’application représente le type d’unité, les qualifications, la zone de service, la disponibilité, l’affectation en cours et le contact de communication. Une recommandation automatique n’est utile que si ses données d’entrée et ses règles sont comprises ; l’opérateur doit pouvoir examiner ou remplacer l’unité proposée lorsque les procédures le permettent.
Testez toute la chaîne d’état : disponible, affectée, accusé de réception, en route, sur les lieux, tâche terminée et remise en service, en adaptant les libellés aux procédures locales. Si une unité devient indisponible pendant un incident, le dossier doit permettre une réaffectation sans effacer la décision précédente. Pour le SIG ou la localisation automatique des véhicules (AVL), exigez des horodatages et un indicateur visible des positions anciennes ou manquantes ; une ancienne coordonnée GPS ne doit pas être présentée comme une position actuelle vérifiée.
Visibilité et dossiers pour les superviseurs
Les superviseurs doivent voir les incidents ouverts, les accusés de réception en retard et les affectations non résolues sans modifier l’espace de travail de l’opérateur. Les rapports doivent conserver l’identité de la personne ayant effectué les actions clés et leur heure. Vérifiez comment les informations d’incident peuvent être exportées, recherchées et transférées vers un système de gestion des dossiers ou de maintenance. Un dossier d’incident CAD n’est pas automatiquement un système complet de gestion des dossiers (RMS), une plateforme de gestion des preuves ou une solution de rapports réglementaires.
Démontrer l’interopérabilité avec les communications et les données existantes
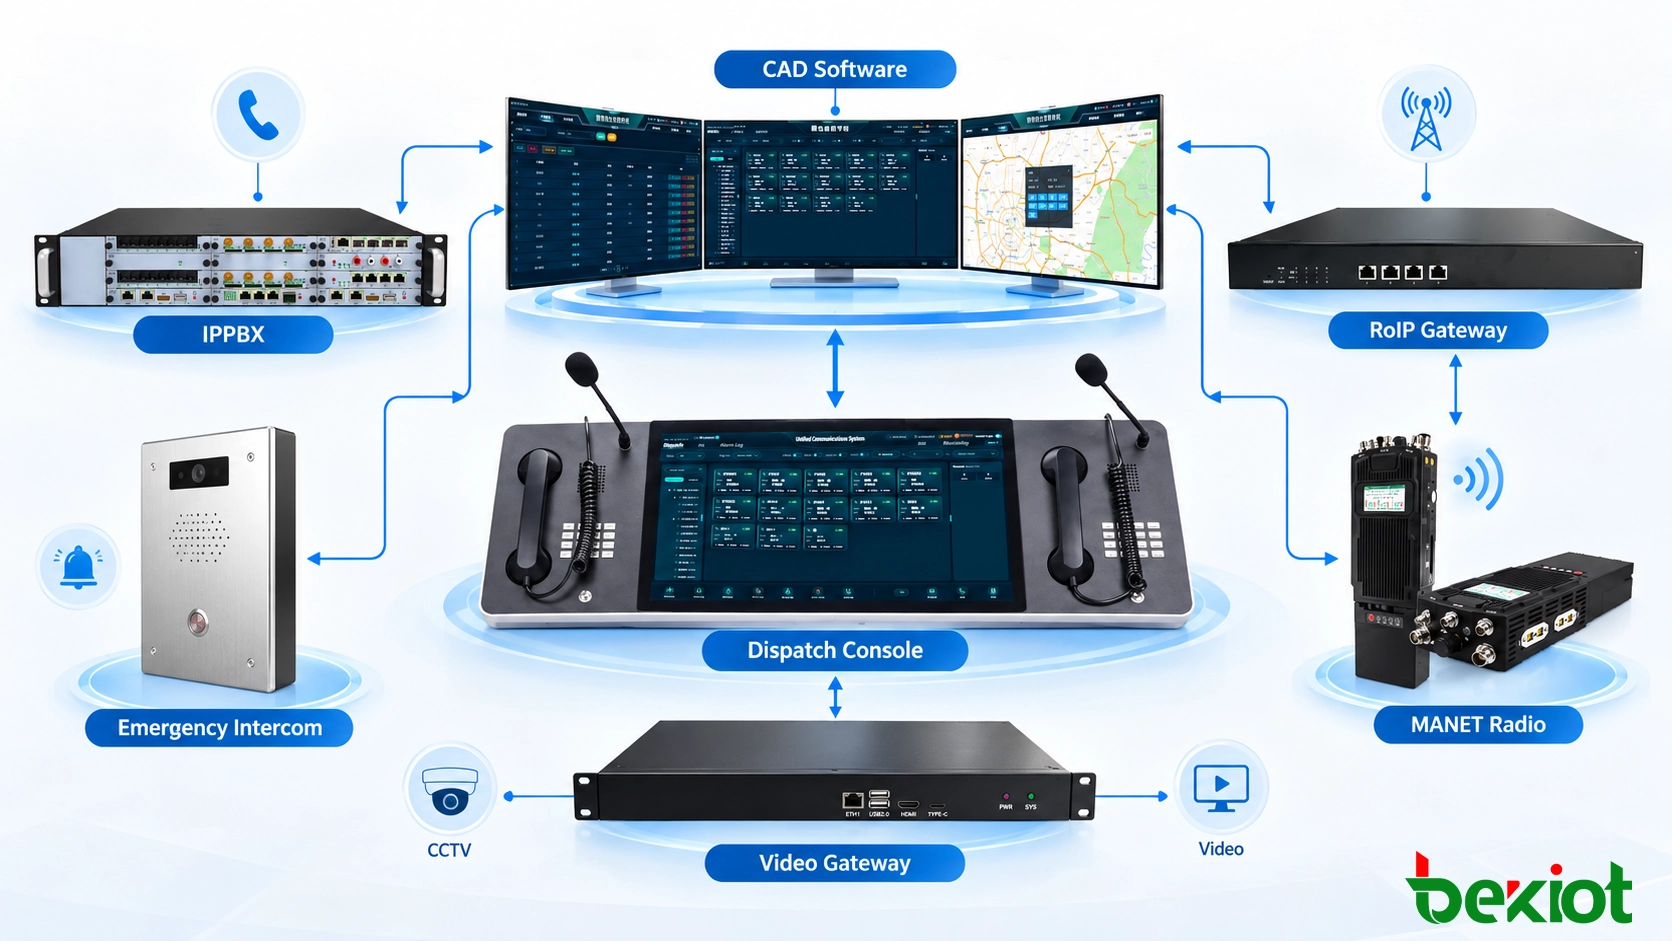
Les déclarations d’intégration doivent être testées au moyen d’interfaces nommément définies, et non de termes génériques tels que « API ouverte », « compatible SIP » ou « compatible SIG ». Un système peut afficher une caméra, connecter un appel téléphonique ou recevoir une position GPS sans associer cette activité à un identifiant d’incident persistant. Les acheteurs doivent préciser quels champs, commandes et messages d’état circulent dans chaque sens, et qui maintient le connecteur lorsque l’un des systèmes est mis à niveau.
| Système connecté | Éléments de preuve à demander |
|---|---|
| Traitement des appels / réception des urgences | Champs de données d’incident, identifiants d’événement, gestion des mises à jour et interfaces PSAP/NG911 applicables |
| Répartition radio / téléphonie | Interface radio ou SIP prise en charge, sélection de destination, autorisations de contrôle d’appel et état opérationnel renvoyé |
| SIG / AVL | Sources cartographiques, identifiants de localisation, horodatages des mises à jour, gestion des coordonnées et fonctionnement hors ligne |
| RMS / ordres de travail / applications de terrain | Correspondance des champs, propriété des dossiers, sens des mises à jour, gestion des doublons, format d’exportation et reprise sur erreur |
| Alarmes / CCTV / sonorisation | Déclencheurs d’événements, correspondance entre appareils et lieux, actions de l’opérateur et confirmations disponibles sur chaque terminal |
Pour un projet faisant intervenir des réseaux radio professionnels, déterminez si les communications passent par une API système prise en charge, un serveur de répartition radio ou une passerelle radio sur IP. Une passerelle peut transporter l’audio ou la commande PTT (appuyer pour parler) sans exposer au CAD l’identité des unités, la disponibilité des ressources ou les données d’incident. De même, la prise en charge de SIP ne prouve pas qu’un système téléphonique peut créer des événements CAD, transférer le contexte d’un incident ou signaler l’état d’une tâche d’intervention. Ces liaisons nécessitent une véritable intégration au niveau applicatif.
L’interopérabilité est un défi reconnu dans le secteur. Aux États-Unis, le Projet d’évaluation de l’interopérabilité CAD de 911.gov identifie les interfaces incohérentes et le partage de données entre organismes comme des obstacles majeurs. En pratique, l’acheteur doit exiger la documentation des interfaces et faire démontrer le parcours complet, de l’événement à l’intervention, sur les systèmes proposés.
Examiner la sécurité, la continuité et l’adéquation aux besoins de 2026
Appliquer les normes pertinentes dans la juridiction concernée
Ne considérez pas chaque projet CAD comme un déploiement du 911 américain. Pour un PSAP des États-Unis évoluant vers le 911 de nouvelle génération (Next Generation 911), demandez comment le CAD proposé interagit avec le système de traitement des appels, les services de localisation et l’échange de données d’incident. NENA-STA-049.1-2025 décrit un modèle de CAD transitoire (TCAD) doté d’interfaces héritées et i3, ainsi qu’un usage spécifique des objets de données d’incident d’urgence (EIDO). Ces exigences concernent les systèmes revendiquant ce rôle transitoire ; elles ne s’appliquent pas automatiquement à une installation de répartition industrielle ni à tous les produits CAD dans le monde.
Si des informations de justice pénale (CJI) sont traitées, l’organisme doit également examiner la politique de sécurité CJIS du FBI applicable et les exigences de l’État. La version 6.1 a été publiée en juin 2026, tandis que les calendriers de transition des audits peuvent varier selon la juridiction. Demandez une matrice des responsabilités détaillée pour chaque contrôle plutôt que d’accepter l’affirmation non étayée selon laquelle le logiciel serait simplement « certifié CJIS ». Les autres acheteurs doivent appliquer leurs propres exigences nationales en matière de confidentialité, de cybersécurité, de conservation des dossiers et de réglementation sectorielle.
Exiger une reprise d’activité, pas seulement des serveurs redondants
Un service de répartition résilient nécessite plus que deux serveurs. Vérifiez quelles fonctions restent disponibles lorsqu’un poste de travail tombe en panne, que le service SIG devient inaccessible, qu’une interface radio ne répond plus ou qu’un site perd sa connexion WAN. Demandez qui déclenche le basculement, comment les tâches en attente sont conservées, comment les horloges et les journaux restent synchronisés et comment le système revient à la normale sans créer de dossiers d’incident contradictoires.
Définissez et testez les objectifs de temps et de point de reprise en fonction du risque opérationnel de l’organisation. Examinez l’authentification, les autorisations par rôle, l’authentification multifacteur lorsqu’elle est requise, le chiffrement, les journaux d’audit, la restauration des sauvegardes et l’accès administrateur. Les déploiements cloud, sur site et hybrides doivent tous disposer d’un modèle de responsabilité clair pour l’hébergement, les correctifs, la connectivité et la propriété des données. Aucun modèle n’est automatiquement plus sûr ou plus résilient sans preuves.
Évaluer les nouvelles fonctions sans céder aux effets d’annonce
Certaines propositions de 2026 peuvent inclure le triage assisté par IA, la transcription, la détection d’anomalies et des outils de recommandation, mais ces fonctions doivent rester optionnelles sauf justification opérationnelle. Demandez quelles données l’outil utilise, comment les erreurs sont signalées, si un humain approuve les affectations importantes et comment une décision peut être auditée. La capacité à produire un résumé ou à suggérer une unité ne prouve pas que la recommandation est exacte, autorisée ou adaptée à une situation d’urgence.
Comparer le déploiement, la migration et le coût sur la durée de vie
Un devis de licences logicielles ne représente pas le coût total de possession d’un CAD. Le développement d’interfaces, la préparation des données SIG, le matériel des postes de travail, le renforcement de la sécurité, la conversion des données historiques, la formation, l’assistance, les mises à niveau et les dispositifs de secours peuvent demander un travail important. Utilisez une période d’évaluation uniforme — par exemple cinq ans, ou une autre durée alignée sur le contrat — pour comparer les candidats sur la même base. Considérez les montants comme des estimations propres à chaque fournisseur à vérifier, et non comme un tarif sectoriel supposé par opérateur.
| Poste de coût ou de livraison | Question à poser au fournisseur |
|---|---|
| Licences et hébergement | La facturation dépend-elle de l’opérateur, du site, du serveur, du module, du volume d’événements ou de la durée d’abonnement ? |
| Interfaces et données | Quels connecteurs sont inclus et qui paie leur réparation après les mises à niveau ? |
| Migration | Quels dossiers historiques et pièces jointes seront convertis, validés et conservés ? |
| Tests et formation | Combien de sessions par rôle, d’exercices et de cycles de recette sont inclus ? |
| Continuité et assistance | Quels sont les horaires d’assistance contractuels, les responsabilités de reprise et les voies d’escalade ? |
| Fin du contrat | Dans quel format exploitable les dossiers d’incident et d’audit peuvent-ils être exportés, et à quel coût ? |
Demandez à chaque fournisseur présélectionné un plan de migration écrit précisant la propriété des données, les règles de correspondance, les échantillons de validation, la fenêtre de bascule et les conditions de retour arrière. Les numéros d’incident historiques, les adresses, les horodatages et les identifiants d’utilisateur exigent une attention particulière. Pour un centre de répartition en service, l’exploitation en parallèle et les répétitions avec les opérateurs peuvent compter davantage que la réduction du nombre de jours d’installation.
Exiger une démonstration fournisseur scénarisée et un test de recette
Les vidéos de produit et les présentations ne remplacent pas une démonstration opérationnelle. Fournissez à tous les candidats le même scénario et les mêmes exigences de preuve afin de garantir une comparaison équitable. Les documents de marchés publics peuvent le préciser explicitement : la demande de propositions 2026 pour le remplacement du CAD du comté de Tippecanoe prévoit des démonstrations fournisseurs scénarisées et un modèle distinct pour la proposition financière.
Un scénario pratique de test de bout en bout
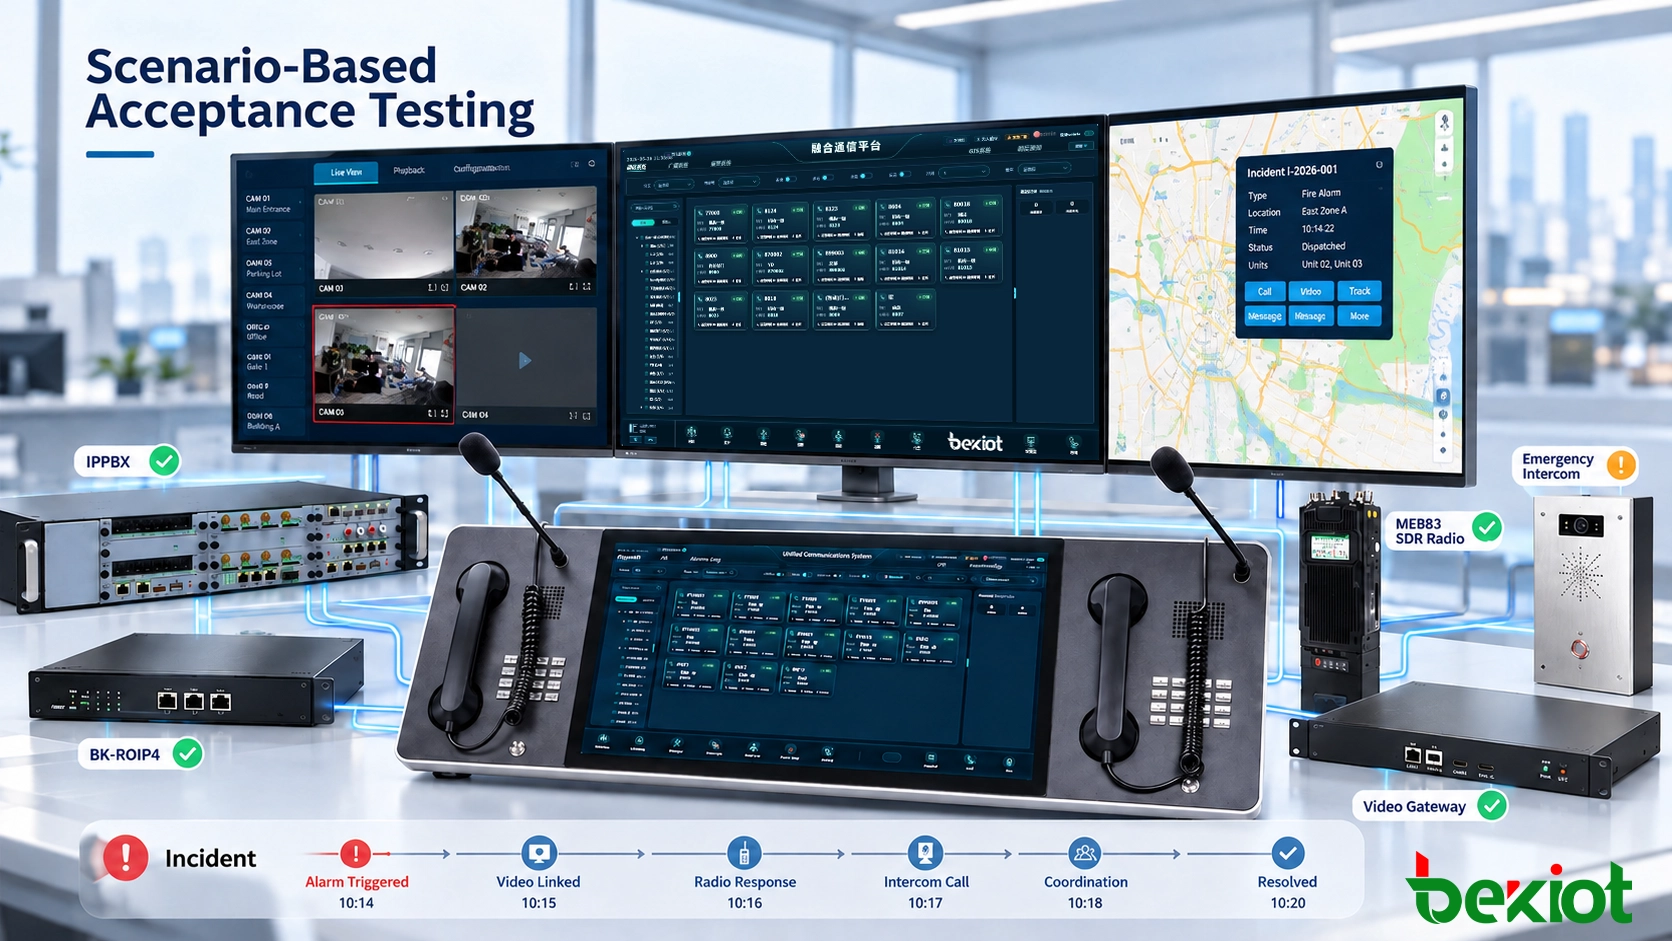
Considérez un incident hypothétique dans une installation industrielle ou un centre de contrôle des transports : un interphone d’urgence signale de la fumée dans une zone de service éloignée, tandis qu’une alarme de maintenance arrive pour le même emplacement. L’opérateur doit décider s’il faut associer les signalements, vérifier le lieu dans le SIG, affecter une unité qualifiée, contacter l’équipe par un canal vocal ou radio approuvé, enregistrer l’accusé de réception et suivre la tâche jusqu’à sa clôture. Au milieu de l’exercice, le premier intervenant devient indisponible et une liaison externe est interrompue.
Enregistrer le premier signalement avec une source, une priorité et une localisation traçables.
Traiter la seconde entrée sans écraser silencieusement le premier signalement.
Choisir une unité adaptée selon l’état actuel des ressources et rendre visible l’ancienneté des données de localisation.
Établir la communication requise par le système réellement connecté.
Enregistrer l’accusé de réception, la réaffectation, les mises à jour terrain et les décisions du superviseur.
Démontrer le comportement en cas de perte de liaison, la reprise et un historique final cohérent de l’incident.
Pour un centre de police, de pompiers ou d’EMS, remplacez cet exemple industriel par des incidents et interfaces réglementaires adaptés à l’organisme. Pendant le test, consignez les étapes effectuées par l’opérateur, les contournements manuels nécessaires, les interfaces défaillantes, l’exhaustivité des journaux et le comportement de reprise observé. Il s’agit de constats de recette, et non de garanties de performance que l’on pourrait déduire des documents marketing du fournisseur.
Noter les candidats présélectionnés et consigner la décision
Évaluez les candidats au regard des exigences obligatoires avant d’attribuer une note pondérée. Une plateforme incapable de satisfaire une obligation légale critique, de réaliser une interface essentielle de traitement des appels ou de restaurer un dossier d’incident opérationnel ne doit pas l’emporter simplement parce qu’elle propose davantage de tableaux de bord facultatifs. Pour les candidats ayant franchi ces critères, les pondérations suivantes illustrent la façon dont un projet de salle de contrôle pourrait comparer les fournisseurs. Il s’agit d’un exemple adaptable, pas d’une norme reconnue du secteur.
| Catégorie d’évaluation | Pondération indicative | Preuves requises |
|---|---|---|
| Flux de travail opérationnel | 25 % | Démonstration scénarisée d’incident et de réaffectation |
| Interopérabilité | 25 % | Interfaces identifiées et tests de bout en bout fonctionnels |
| Sécurité et continuité | 20 % | Contrôles, journaux d’audit, basculement et tests de reprise |
| Déploiement et migration | 15 % | Plan de livraison, conversion des données et formation des opérateurs |
| Coût du cycle de vie | 10 % | Ventilation comparable des coûts sur plusieurs années |
| Assistance et références | 5 % | Conditions contractuelles et références de déploiements pertinents |
Demandez aux évaluateurs de joindre une preuve à chaque note : résultat de test, spécification d’interface, exemple d’exportation, clause contractuelle ou référence vérifiée. Consignez ce qui a été démontré, ce qui nécessite un développement spécifique et ce qui ne figure pas dans la proposition. Cela évite de considérer une présentation soignée comme équivalente à une intégration opérationnelle.
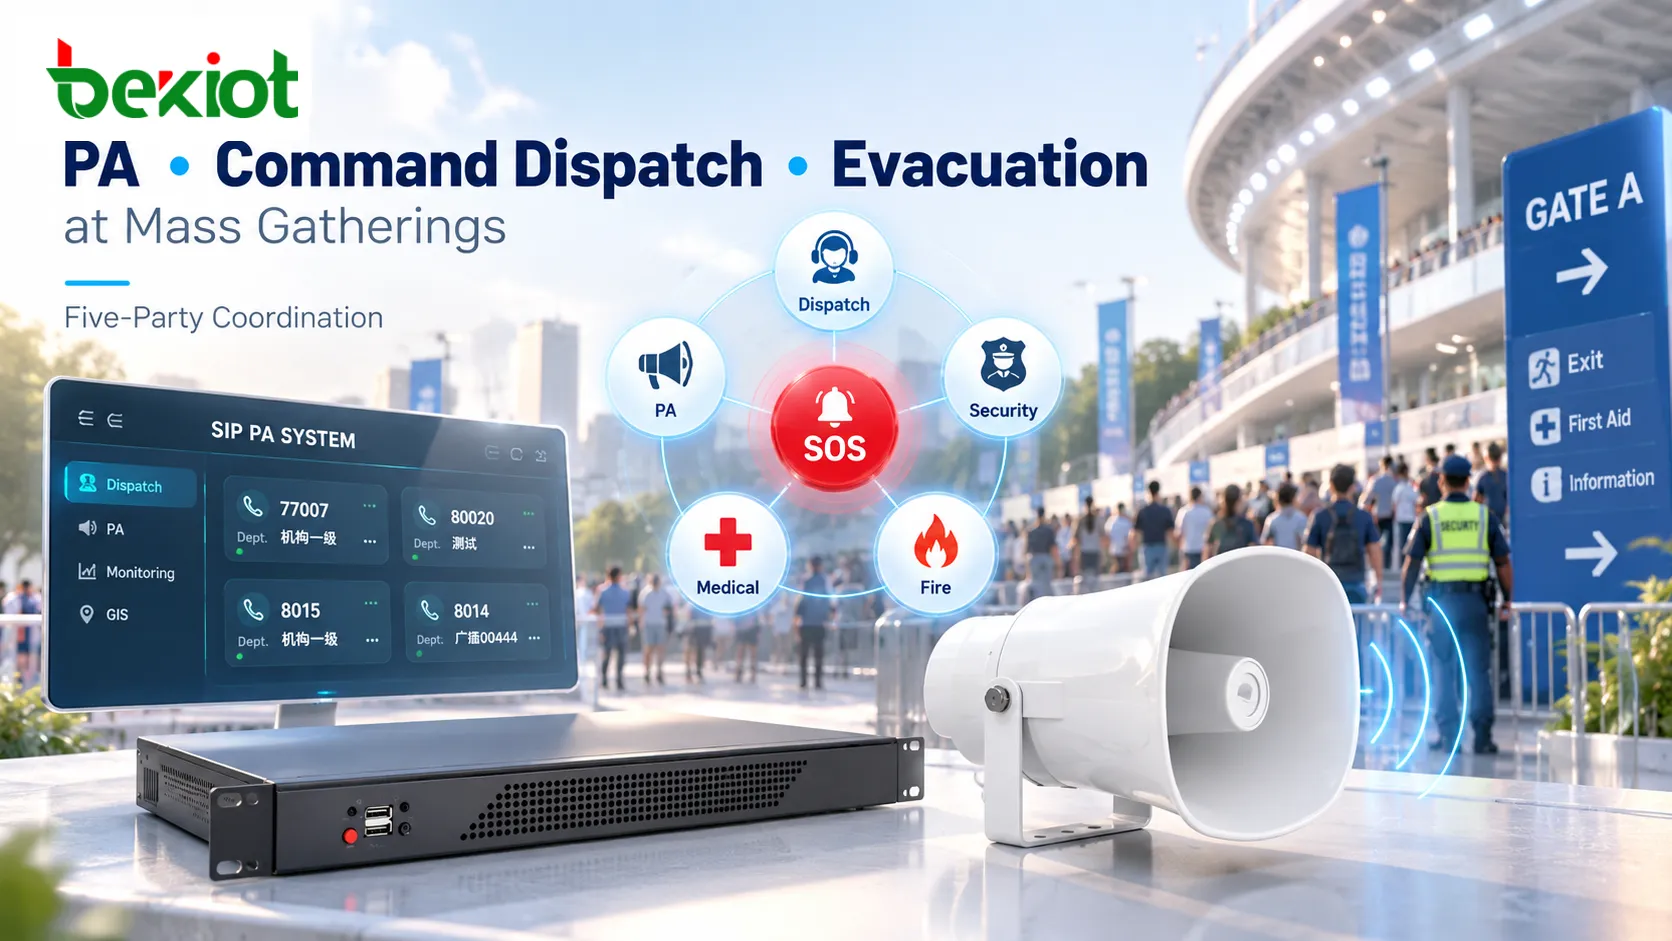
Pour les projets reliant le CAD à la téléphonie industrielle, à la répartition radio, aux alarmes, à la vidéosurveillance, au SIG et à la sonorisation, le Système de répartition assistée par ordinateur de Becke Telcom illustre comment organiser les dossiers d’incident et les communications en couches distinctes mais coordonnées. Appliquez les mêmes critères à chaque candidat : vérifiez les modules logiciels fournis, les interfaces et le comportement opérationnel propre au projet avant de décider de l’achat.
Foire aux questions
Une petite organisation doit-elle acheter un logiciel CAD complet de sécurité publique ?
Pas nécessairement. Un campus, une usine ou un site local peut avoir besoin d’un suivi structuré des incidents et de quelques interfaces de communication sans tout le périmètre réglementaire et interorganismes d’un PSAP. La catégorie de logiciel doit être déterminée par les flux de travail et les obligations opérationnelles nécessaires.
Le CAD est-il identique à une console de répartition radio ?
Non. Le CAD gère les incidents, les affectations de ressources, les états et les dossiers. Une console de répartition radio gère les communications avec les utilisateurs radio. Les deux peuvent être intégrés, mais la communication vocale seule ne fournit pas le flux complet de gestion des incidents.
Quelle est la différence entre CAD et RMS ?
Le CAD prend principalement en charge le traitement des incidents en temps réel et la répartition. Un RMS gère les dossiers détaillés en aval et les rapports. Certains fournisseurs proposent des produits intégrés, mais les acheteurs doivent vérifier précisément quels dossiers et flux de travail relèvent de chaque composant.
Une installation CAD existante peut-elle être mise à niveau par étapes ?
Dans certains environnements, oui. Une approche progressive peut remplacer séparément des composants applicatifs ou des interfaces, à condition de préserver la cohérence des données et la continuité opérationnelle. Les mises à niveau de sécurité publique doivent également respecter les exigences de transition applicables entre systèmes historiques et NG911 ; une intégration partielle ne doit pas être assimilée à une conformité complète.
Que faut-il documenter avant de signer le contrat ?
Le contrat doit identifier les modules livrés, les interfaces prises en charge, les scénarios de recette, la propriété des données, le périmètre de migration, les responsabilités de sécurité, les objectifs de reprise, les niveaux d’assistance, les coûts de modification et les droits d’exportation ou de sortie. Les promesses faites lors d’une démonstration doivent pouvoir être reliées à des exigences écrites et à des critères de recette.