Une entreprise disposant d’une salle de contrôle centrale, d’usines et de postes distants a besoin d’une visibilité partagée sur le dispatch en fonctionnement normal. Lorsqu’une usine perd sa liaison WAN, le personnel a toujours besoin d’appels d’urgence locaux, d’annonces de sécurité et de coordination radio. L’architecture doit définir ce que chaque site peut exploiter indépendamment et comment l’autorité centrale est ensuite rétablie.
Séparer la gestion centrale des services locaux essentiels
Une coupure de fibre, une panne de routeur, une interruption du VPN, une modification du pare-feu ou une panne du serveur central peut isoler des équipements locaux fonctionnels. Même un appel entre deux téléphones du même bâtiment peut dépendre d’une signalisation SIP distante ou d’un relais média distant. Analysez les deux chemins avant de qualifier un service de local.
| Défaillance | Exigence de continuité |
|---|---|
| WAN ou VPN indisponible | Enregistrement, routage, authentification et accès média locaux |
| Service SIP ou dispatch central indisponible | Service secondaire ou contrôleur local testé |
| Postes opérateur centraux indisponibles | Groupe de réponse local ou alternatif doté de personnel |
| Base de données centrale indisponible | Stockage local des événements et enregistrements, si nécessaire |
| Seuls certains sites se reconnectent | État et attribution du contrôle distincts pour chaque site |
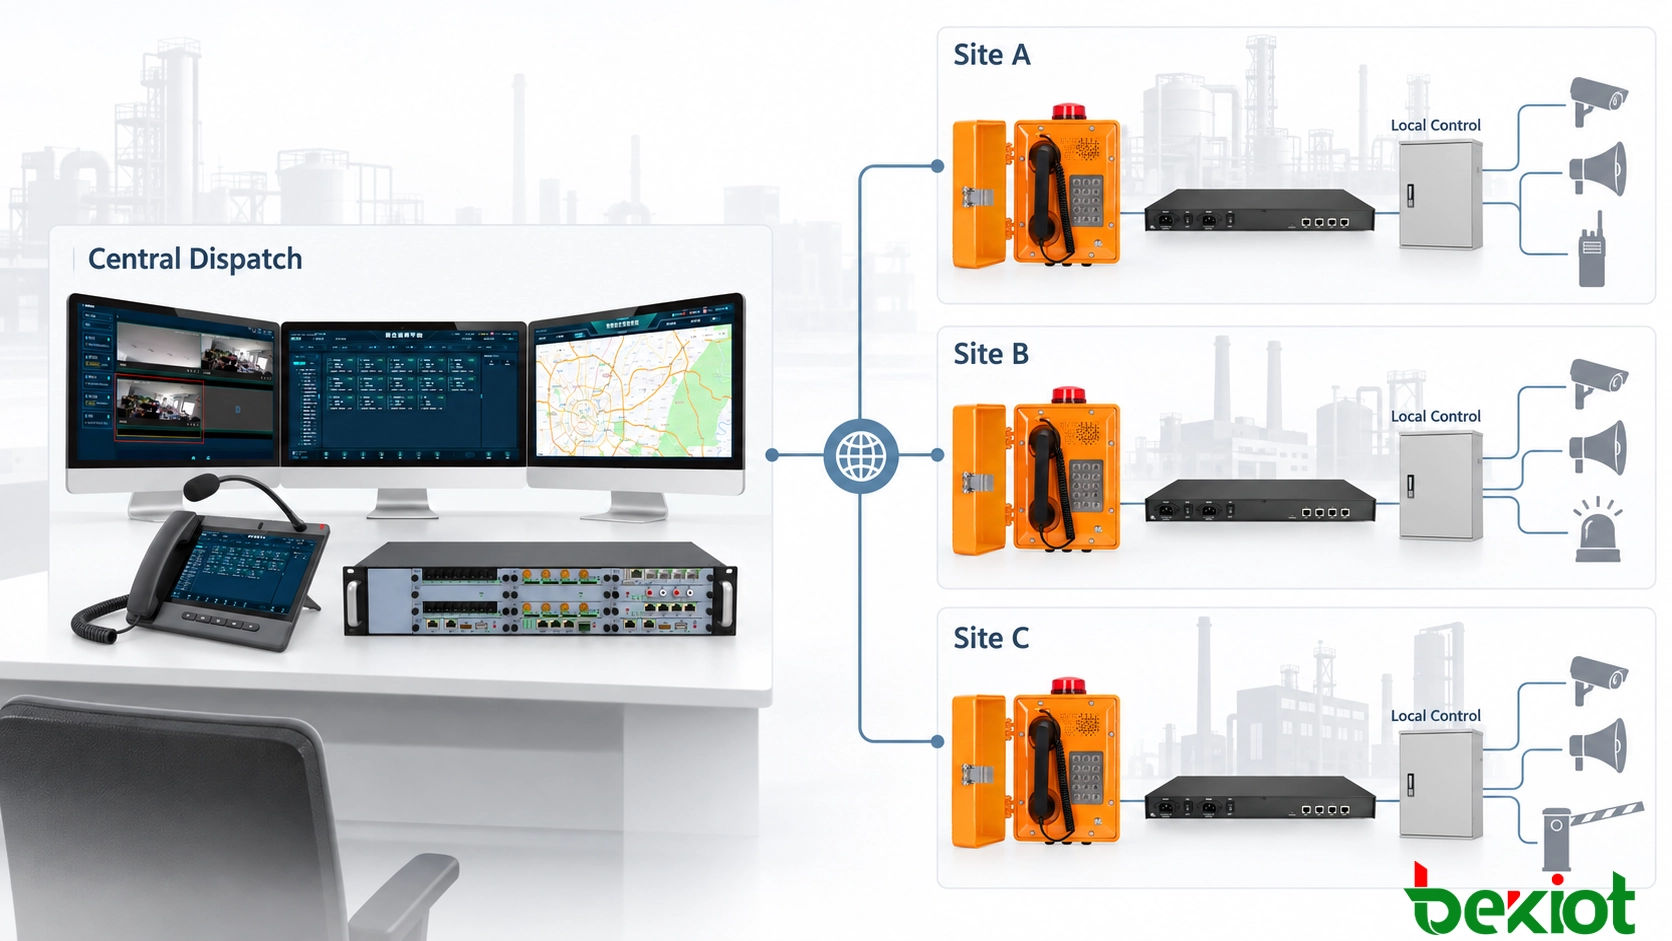
Répartir les fonctions entre trois couches de communication
La couche centrale coordonne les sites connectés au moyen de consoles de dispatch, de services SIP, d’enregistrements, d’alarmes, de bases de données et éventuellement d’un SIG. Elle gère le plan de numérotation, les rôles et les politiques de routage de l’organisation et peut créer des groupes téléphoniques ou radio intersites autorisés.
La couche site peut utiliser un serveur SIP local, une passerelle de survie, un contrôleur de diffusion ou un équipement de dispatch. Précisez les appels locaux, numéros d’urgence, entrées d’alarme, passerelles radio et zones de diffusion réellement pris en charge pendant l’isolement. Les annuaires globaux, la vidéo, les rapports et les conférences intersites peuvent être indisponibles.
La couche terrain comprend les téléphones industriels, bornes d’appel, interphones, microphones, haut-parleurs, radios et interfaces. Les passerelles raccordent les téléphones analogiques, amplificateurs de sonorisation ou réseaux radio si des interfaces compatibles et un routage local existent. La seule prise en charge de SIP ne fournit pas ces fonctions d’intégration.
Le système de communication convergente Becke Telcom décrit le contexte général d’intégration ; la survie locale, les capacités, les licences et les dépendances doivent être confirmées pour la configuration proposée.
Définir l’autorité avant une interruption
Le centre assume normalement la coordination intersites et la configuration commune. Les opérateurs locaux répondent aux urgences immédiates de leur site, conservent l’accès autorisé à la diffusion locale et maintiennent les canaux radio locaux. La supervision centrale ne doit pas devenir un préalable à une alerte locale urgente. Une prise de priorité à l’échelle de l’organisation nécessite un rôle expressément autorisé et une politique de priorité testée.
Consignez qui contrôle chaque incident et zone, qui peut demander la reprise du contrôle et qui confirme le transfert. Une urgence locale active peut rester sous contrôle local jusqu’à sa clôture ou à un transfert formel. Affichez le responsable actuel et les fonctions disponibles sur les deux consoles ; ne présentez pas un site isolé comme joignable.
Faire du secours une transition maîtrisée
Détectez les défaillances du service par des signaux de supervision, contrôles d’enregistrement et surveillances de routes adaptés ; un routeur joignable ne prouve pas que le dispatch fonctionne.
Réessayez pendant un intervalle configuré, puis testez un serveur secondaire disponible ou un chemin réseau indépendant.
Activez le plan de numérotation, le groupe de réponse, la diffusion et l’accès aux passerelles locales approuvés lorsque les conditions de secours sont remplies.
Affichez l’isolement, limitez les actions intersites indisponibles et consignez la transition puis les opérations.
Certains terminaux prennent en charge plusieurs cibles d’enregistrement ; d’autres nécessitent une passerelle compatible, une architecture DNS ou un mécanisme de cluster. Vérifiez les intervalles de tentative, la reprise de l’enregistrement, le retour et le traitement des appels actifs pour chaque catégorie de terminal. La compatibilité SIP n’implique ni une bascule transparente ni la conservation d’un appel existant.
Le secours automatique du service peut coexister avec l’approbation d’un superviseur pour la prise de commandement. Utilisez des temporisations de stabilité et des changements d’état explicites pour éviter les bascules répétées sur une liaison intermittente. Testez les défaillances asymétriques où un côté peut émettre mais pas recevoir.
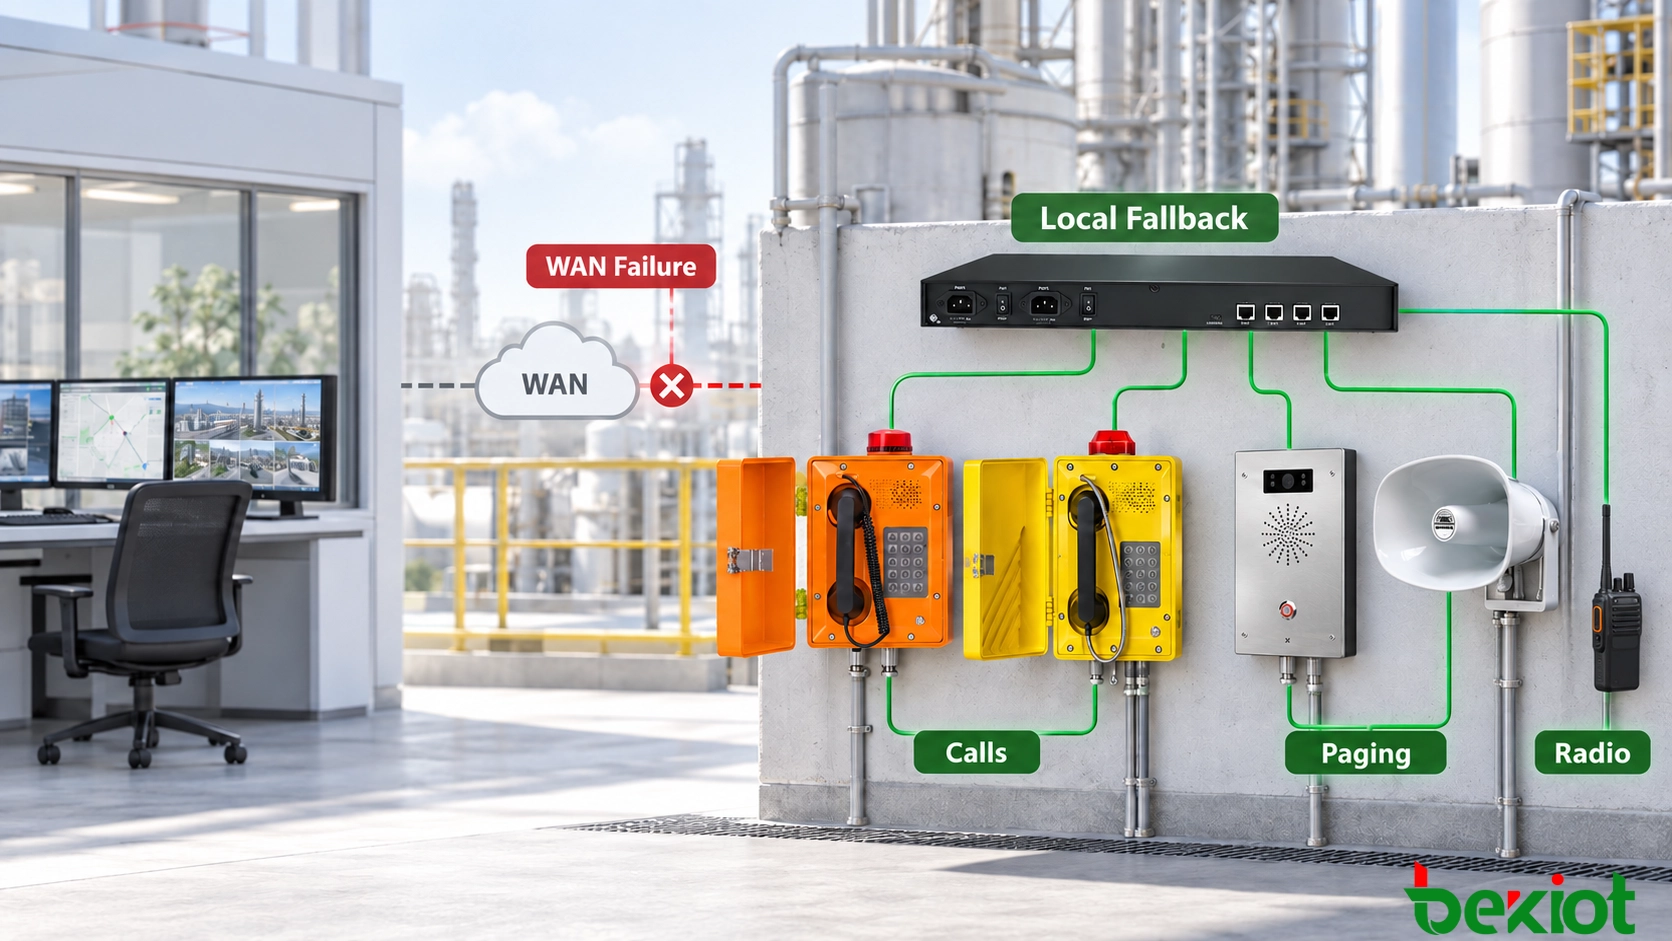
Vérifier les dépendances et protéger l’accès local
Un contrôleur local ne compense pas une panne LAN, un commutateur PoE non alimenté ou un amplificateur indisponible. Incluez les commutateurs, serveurs, passerelles, haut-parleurs et postes opérateur nécessaires dans le calcul de l’alimentation de secours. Séparez les services redondants des hôtes, liaisons montantes et circuits électriques communs lorsque l’analyse de risques l’exige.
Vérifiez le DNS local, l’attribution d’adresses, les identifiants, certificats, autorisations, services horaires, le stockage et les licences sans accès central. Prévoyez des comptes locaux contrôlés, des rôles à privilèges minimaux, une administration sécurisée, des chemins de signalisation et média restreints et des enregistrements protégés. Ne contournez pas l’authentification au seul motif qu’un site est isolé.
Un secours cellulaire, satellite ou régional n’aide que si sa couverture, son alimentation, sa capacité, son routage et sa sécurité restent disponibles. En capacité limitée, privilégiez les résumés d’alarmes essentiels et la voix aux enregistrements volumineux ou à la vidéo. Testez séparément les appels externes : le service d’extensions locales ne démontre pas qu’une route vers le réseau public subsiste.
Éviter les commandes contradictoires pendant la reprise partielle
Maintenez un état indépendant pour chaque site. Une usine connectée, un poste isolé et un site utilisant une liaison de secours peuvent nécessiter simultanément des modes de contrôle différents. Les identifiants de site et les correspondances de zones doivent empêcher les appels ou commandes d’atteindre le mauvais lieu.
Pour éviter le contrôle partagé contradictoire, la plateforme doit disposer d’un mécanisme testé d’attribution et d’exclusion rejetant les commandes d’un contrôleur sans autorité. Un simple indicateur d’état ne suffit pas si les deux contrôleurs continuent d’accepter des opérations. Définissez le comportement lorsque l’attribution ne peut être confirmée et limitez les actions centrales jusqu’à la fin d’un transfert authentifié.
Établissez des règles déterministes pour les diffusions simultanées : une annonce courante du centre ne doit pas remplacer un message d’évacuation local. Toute interruption de priorité supérieure, mise en file ou tout rejet doit être pris en charge par le contrôleur, la passerelle et les récepteurs. L’enregistrement SIP ne prouve pas la prise en charge de la priorité ou de la préemption.
Rétablir les services et rapprocher les enregistrements
Avant de rendre le contrôle, vérifiez les services SIP, dispatch, base de données, authentification et média sur une connexion stable. Examinez les alarmes actives et les tâches inachevées. Préservez les appels et diffusions d’urgence actifs lorsque la conception le permet ; sinon, documentez le risque d’interruption et une procédure opérateur. Confirmez le transfert aux deux extrémités.
Transférez les événements et enregistrements locaux avec des identifiants d’événement durables, les identités de site et d’équipement, les horodatages d’origine et les heures de réception. Rendez les nouvelles tentatives sans doublons, conservez les transferts échoués et signalez les fichiers manquants, le stockage saturé et les conflits non résolus. Reliez les dossiers d’incident en double au lieu d’écraser silencieusement les acquittements ou de supprimer des preuves.
Maintenez une source horaire locale adaptée ou un maintien autonome de l’horloge évalué. Consignez la qualité de l’horloge et les corrections ; les horodatages seuls ne permettent pas d’ordonner fiablement les événements si les horloges dérivent. NTP synchronise les horloges, mais ne rapproche pas les bases d’incidents et ne garantit pas la précision en isolement.
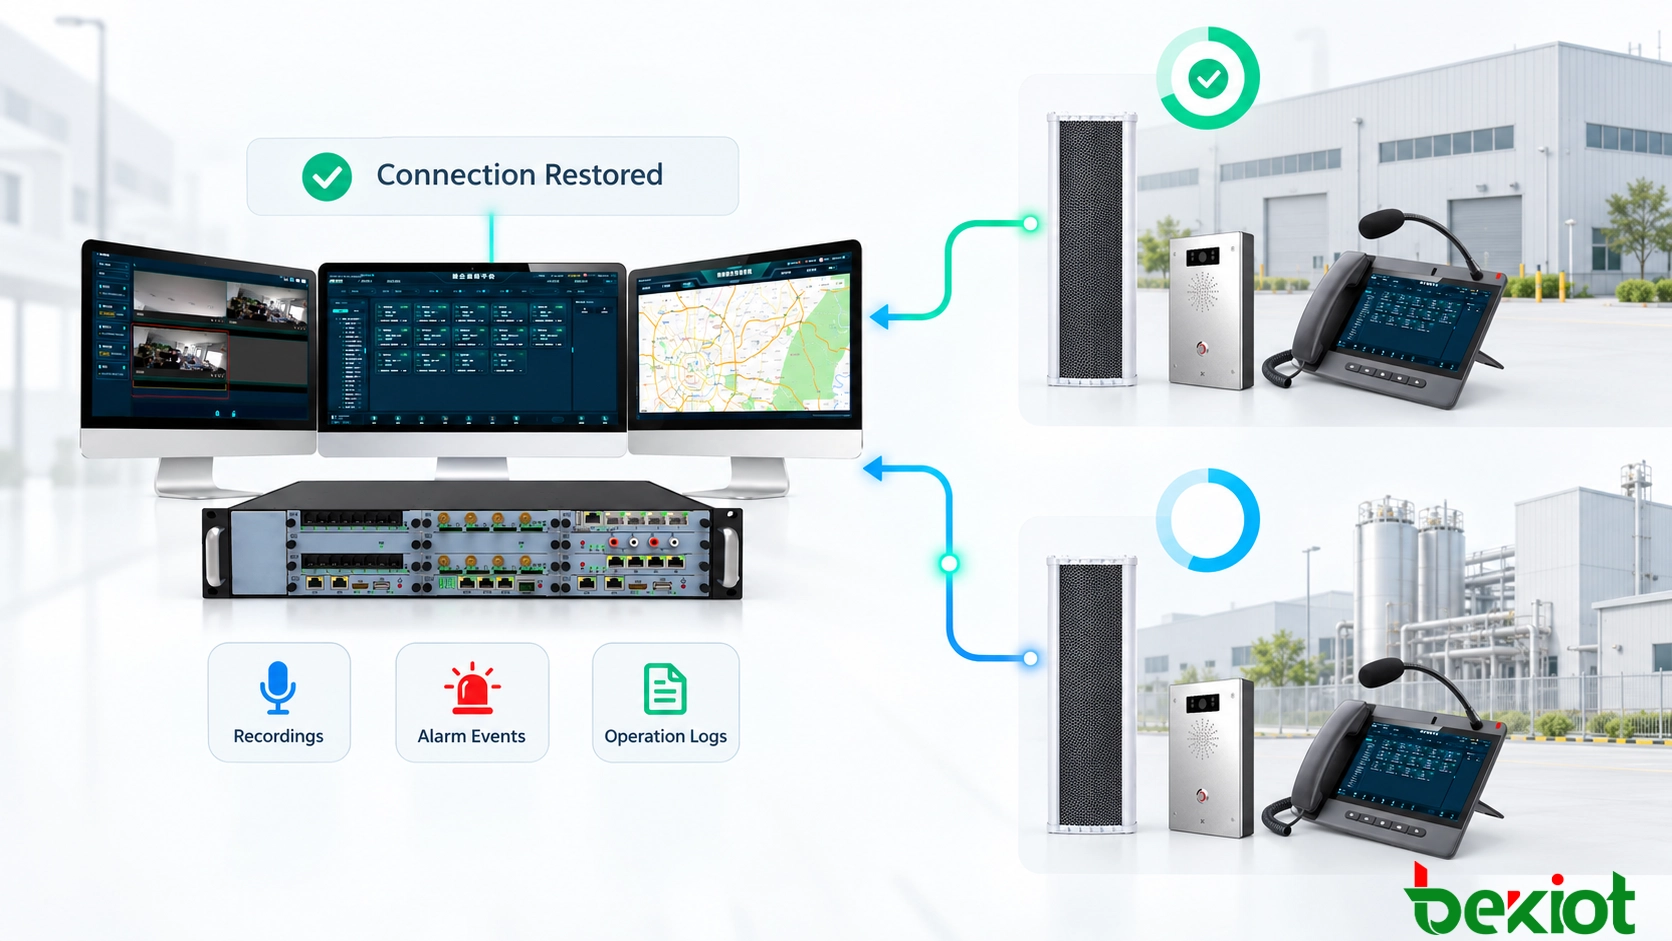
Tester des scénarios complets d’interruption et de reprise
Déconnectez séparément le WAN et le VPN, arrêtez les services SIP et applicatifs centraux, retirez les opérateurs centraux, isolez plusieurs sites puis rétablissez-les un par un. Répétez avec des appels et diffusions actifs, des demandes centrales et locales simultanées, un service d’identité indisponible et un stockage limité. Incluez les pannes LAN et électriques adaptées à la conception.
Mesurez le délai de détection, de reprise des nouveaux appels, les appels interrompus, les services dégradés disponibles et le délai de retour contrôlé. Vérifiez l’audio bidirectionnel terrain, la sortie réelle des haut-parleurs, l’accès radio, les horodatages et les fichiers transférés. Un enregistrement SIP, un appel répondu ou une entrée d’enregistrement ne prouvent pas qu’une annonce était audible. Les opérateurs doivent démontrer le fonctionnement dégradé et le transfert lors de la reprise.
Questions fréquentes
Combien de temps un site doit-il fonctionner indépendamment ?
Fixez la durée selon le risque du site et le délai de réparation prévu, puis dimensionnez l’alimentation, les effectifs, le stockage et les licences. Il n’existe pas de durée universelle de secours.
Plusieurs sites peuvent-ils partager un centre régional de secours ?
Oui, si un chemin indépendant utilisable permet de l’atteindre. Les sites critiques peuvent toujours nécessiter des services locaux, car une panne régionale unique peut déconnecter les deux centres.
Les téléphones analogiques peuvent-ils rester disponibles ?
Oui, via une passerelle ou un PBX local alimenté, doté d’interfaces analogiques adaptées et d’un routage local indépendant. Confirmez le chemin complet de l’appel dans la défaillance prévue.
La survie locale est-elle incluse dans un produit SIP ?
Pas nécessairement. Vérifiez séparément la bascule des terminaux, les fonctions du serveur local, l’intégration des passerelles, la capacité d’enregistrement et les licences. Pour le fonctionnement propre aux terminaux, consultez les communications locales lors d’une panne de la plateforme de dispatch.
Références techniques
RFC 3261 définit la signalisation des sessions SIP ; RFC 3550 décrit le transport RTP et ses limites de livraison ; RFC 5905 spécifie la synchronisation des horloges NTP. Les exigences de continuité et d’autorité ci-dessus sont des décisions de conception nécessitant une validation dans le projet.