Une visite de maintenance, une passerelle inconnue ou un compte de poste volé peuvent ouvrir l’accès aux services vocaux professionnels. Une connexion haut débit et des équipements ordinaires peuvent être détournés si leur installation et leur accès sont incontrôlés. La défense commence par identifier les appareils autorisés et les communications permises.
L’identité d’appel est une identité présentée, pas une preuve suffisante de fiabilité du correspondant ou de l’appareil. La protection doit couvrir accès physique, terminaux, comptes, trunks SIP, routage et réponse aux incidents. La VoIP n’est pas intrinsèquement un système frauduleux, et une petite passerelle ne prouve pas un délit ; autorisation et comportement observé comptent.
Connaître chaque appareil du réseau vocal
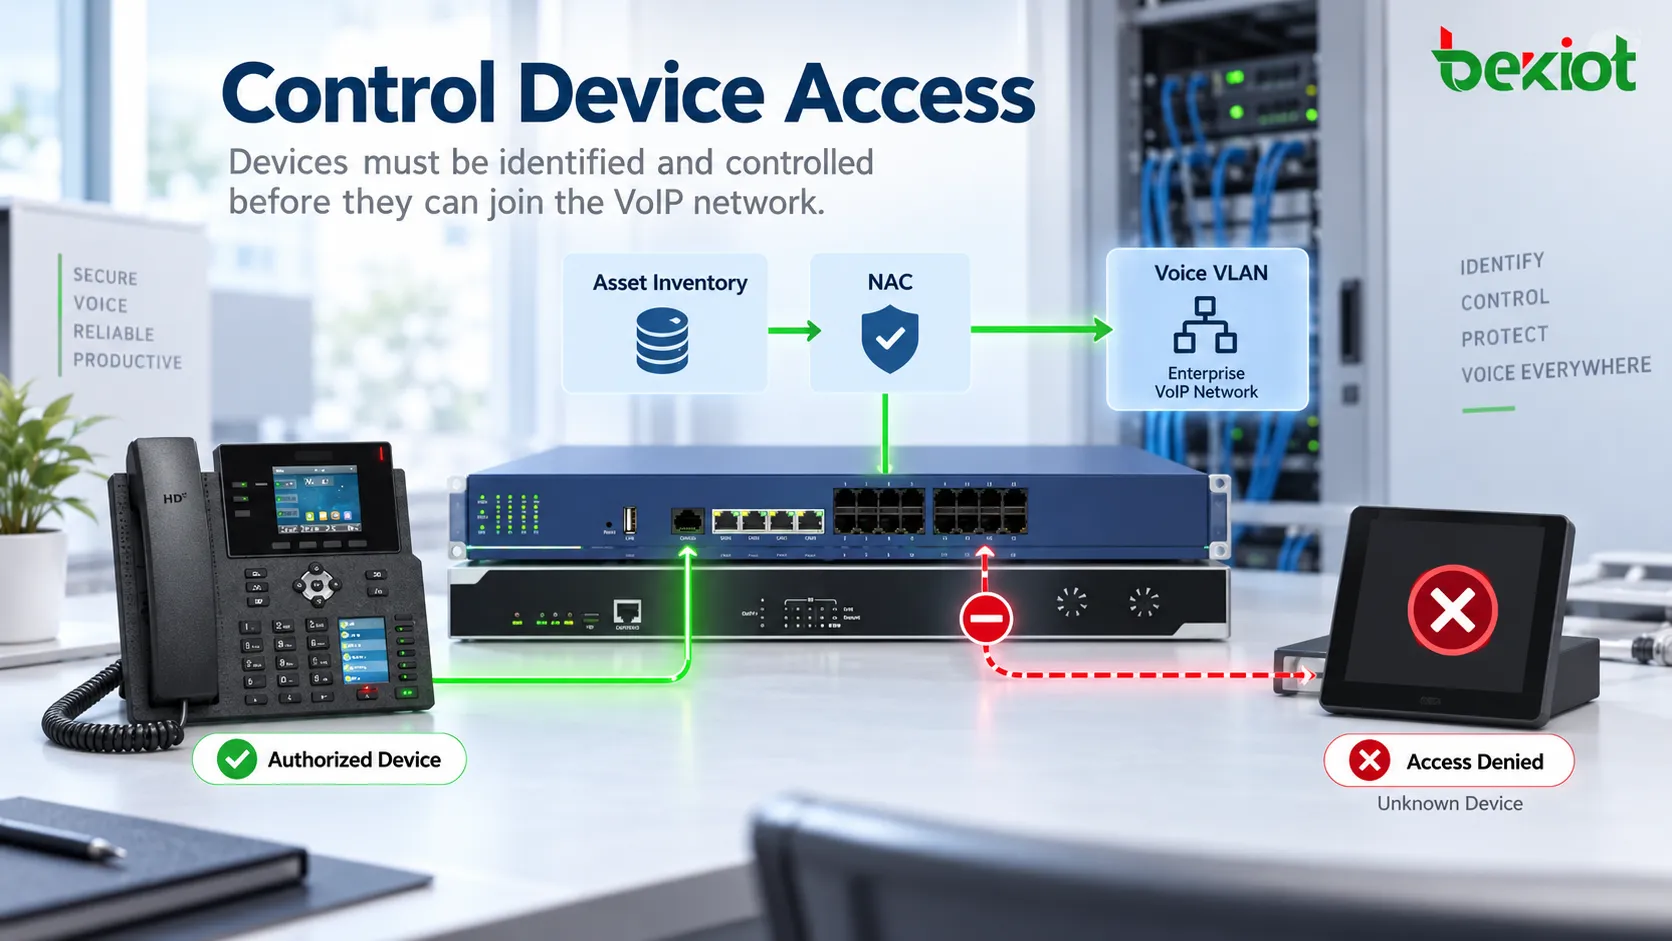
Inventoriez téléphones IP, ATA, passerelles, SBC, IP PBX et appareils de conférence. Consignez modèle, version logicielle, identifiants réseau, emplacement, responsable et usage. Rapprochez cet inventaire des enregistrements des commutateurs et plateformes, et exigez une approbation pour tout ajout ou matériel temporaire.
Séparez si nécessaire voix et administration, limitez les échanges entre segments et employez 802.1X ou un contrôle d’admission compatible. Un VLAN voix n’est pas une authentification. Les contrôles MAC sont moins solides que l’authentification cryptographique, car les adresses se copient ; utilisez-les en complément si une méthode plus forte est indisponible.
Verrouillez les locaux techniques, accompagnez les visiteurs et désactivez les ports inutilisés lorsque l’exploitation le permet. Un ordre de travail légitime doit expliquer qui a branché chaque appareil et pourquoi. Contrôlez agences et prises accessibles, ainsi que la salle centrale, puis retirez le matériel temporaire après intervention.
Gérer tout le cycle de vie des comptes SIP
Attribuez à chaque compte un responsable, un rôle approuvé et des droits d’appel définis. Désactivez rapidement les comptes après départ ou fin de contrat et adaptez les droits aux changements de fonction. Séparez postes SIP ordinaires et comptes d’administration web ; un numéro et un mot de passe partagé durable ne suffisent pas à gérer l’identité.
Utilisez des identifiants uniques, un provisionnement sécurisé et les contrôles de certificat ou d’appareil pris en charge. L’authentification multifacteur est utile pour l’administration et les applications compatibles, mais un terminal SIP classique utilisant Digest peut ne pas accepter une demande MFA interactive. Protégez ces terminaux par des contrôles réseau et d’identifiants adaptés, sans prétendre couvrir chaque enregistrement par MFA.
Réservez l’administration à des accès de confiance, comme un VPN contrôlé ou un bastion, et journalisez les changements. Surveillez les enregistrements inhabituels et examinez appareils ou réseaux inconnus. Déplacements, changements d’adresses opérateur et clients redondants légitimes expliquent certaines anomalies ; une nouvelle localisation ne prouve pas automatiquement une compromission.
Maîtriser la frontière SIP externe
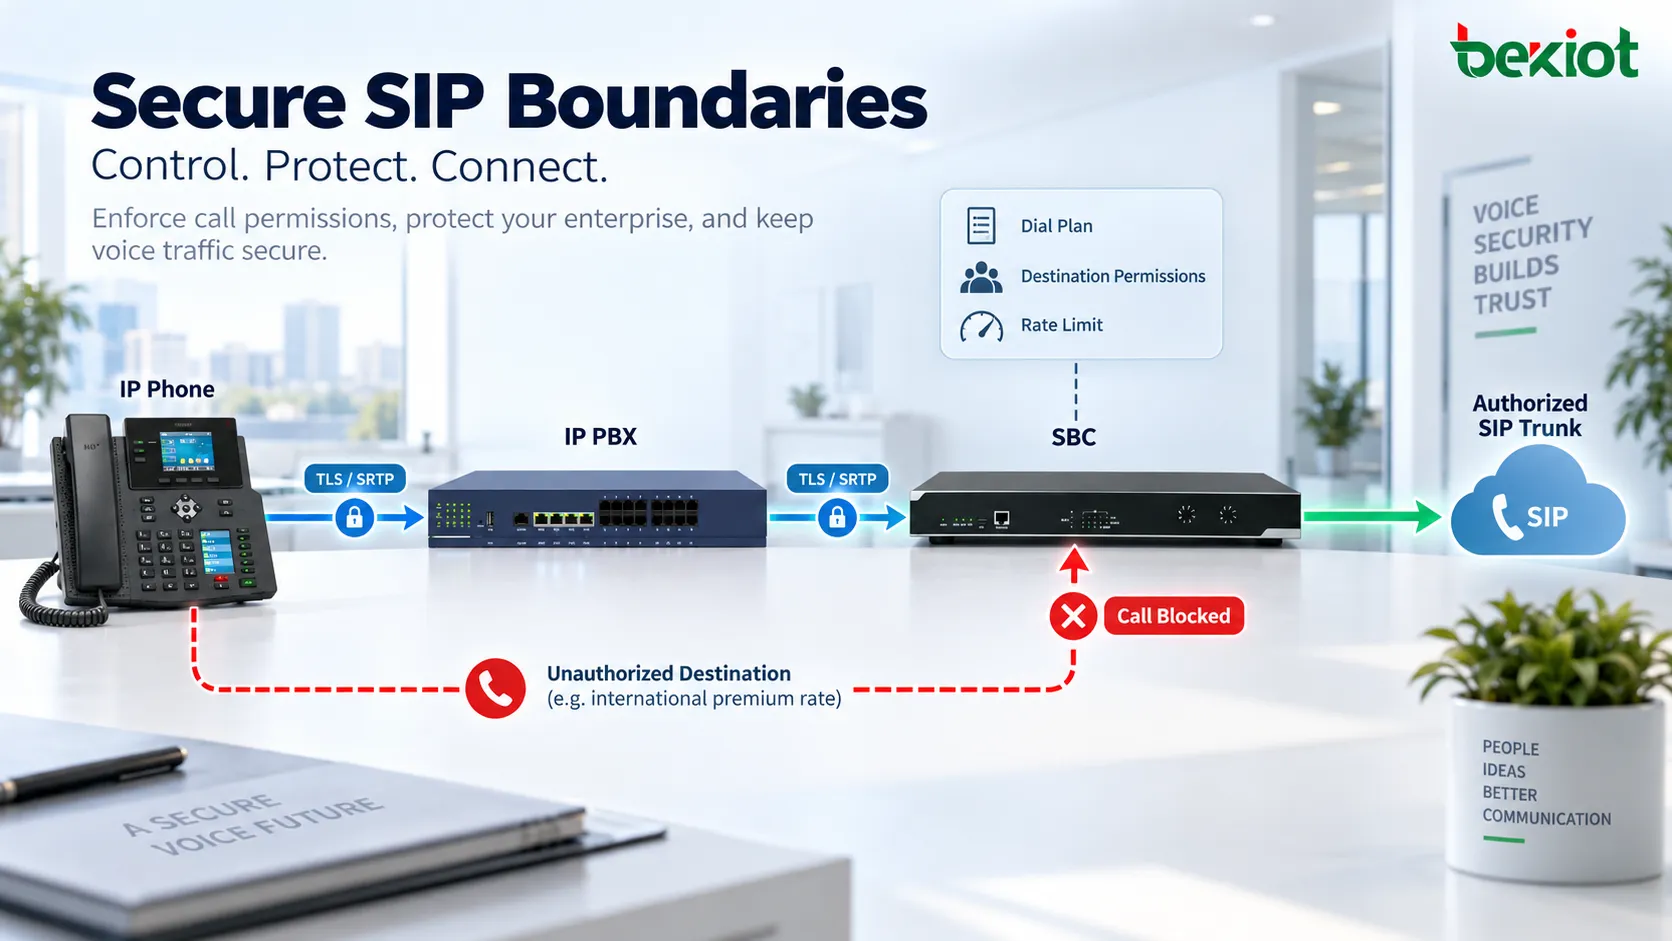
Un SBC peut appliquer les politiques de session entre l’entreprise et les opérateurs, services cloud ou utilisateurs distants autorisés. Selon ses capacités, il valide la signalisation, limite débit et simultanéité des sessions, applique les accès et masque une partie de la topologie interne. Configuration correcte, maintenance et capacité adaptée restent nécessaires.
Associez règles de pare-feu, restrictions de source lorsque possible, limitations de débit et préparation au déni de service. N’autorisez que les chemins de signalisation et média requis. Ports d’administration publics et larges exceptions de dépannage ne doivent pas rester ouverts après mise en service. Les plages d’adresses opérateur évoluent : les règles approuvées nécessitent aussi un suivi.
Documentez le trajet normal du service interne à l’opérateur ou plateforme autorisés via le périmètre contrôlé. Un SBC n’est ni pare-feu universel, ni détecteur de fraude, ni garantie d’identité. Testez l’application réelle des politiques, notamment sessions rejetées, utilisateurs distants admis et continuité sous la charge convenue.
Limiter les appels possibles avec un compte valide
Une authentification réussie ne doit pas autoriser sans limite appels internationaux, surtaxés ou vers des URI SIP. Définissez une classe de service par rôle et les destinations nécessaires. Une borne d’assistance peut n’avoir besoin que de postes de contrôle approuvés ; une équipe commerciale internationale exige une politique plus large, mais explicite.
Appliquez des limites adaptées de simultanéité, durée, usage ou dépense lorsque plateforme et opérateur les proposent. Reliez les alertes à une réponse convenue. Les seuils nécessitent une référence métier : un centre de contacts chargé ou une astreinte peut légitimement différer d’un poste utilisé seulement au bureau.
Revoyez plans de numérotation, renvois, accès à la messagerie, transferts et trunks inutilisés. Un poste restreint peut encore ouvrir une route coûteuse si renvois ou transferts contournent sa politique. Préservez l’accès d’urgence requis et définissez des exceptions contrôlées ; la lutte antifraude ne doit pas supprimer indistinctement les communications critiques.
Protéger séparément signalisation et médias
TLS peut protéger la signalisation SIP sur les connexions où il est activé et validé. SRTP peut préserver confidentialité et intégrité des médias avec une cryptographie et une gestion de clés adaptées. Choisir un port ou afficher une icône d’appel sécurisé ne suffit à établir aucun des deux.
Vérifiez confiance des certificats, identité serveur, expiration, protection des clés privées et compatibilité des réglages sur chaque segment. Passer du port 5060 au 5061 ne suffit pas à sécuriser. SRTP nécessite une méthode compatible d’établissement des clés ; il ne définit pas à lui seul une gestion de clés complète.
Un SBC, relais média ou opérateur peut terminer le chiffrement et démarrer un autre segment protégé. Vérifiez qui accède aux informations ou à l’audio et où le trajet cesse d’être chiffré, notamment à la frontière PSTN. Le chiffrement ne remplace ni autorisation ni politique d’appel : des identifiants valides volés peuvent lancer un appel frauduleux chiffré.
Surveiller les comportements et la validité du protocole
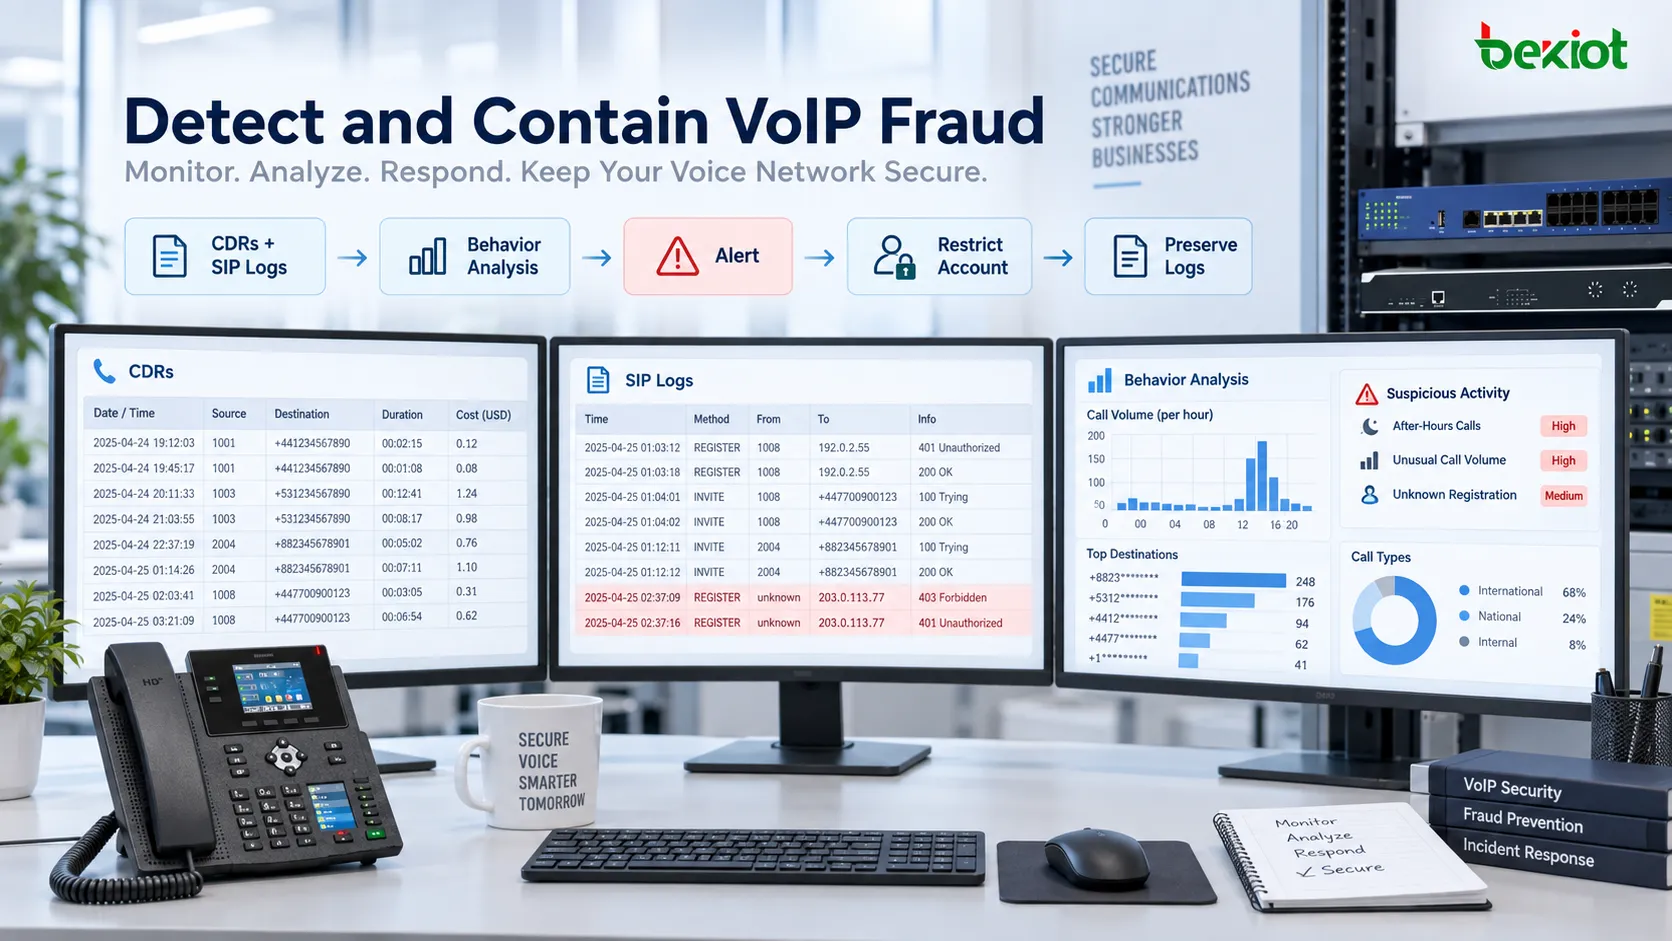
Collectez relevés d’appels (CDR), événements d’enregistrement et d’authentification, activité des trunks et modifications administratives utiles. Comparez destinations, durées, simultanéité, échecs, horaires et sources aux habitudes attendues. Un SIP INVITE permis peut déclencher un appel que l’entreprise n’a jamais voulu autoriser.
Des appels internationaux nocturnes depuis un compte diurne, un trunk dormant soudain actif, des changements d’enregistrement répétés ou une hausse des appels courts méritent examen. Chaque signal peut avoir une cause légitime. Corrélez les éléments et hiérarchisez l’analyse au lieu d’assimiler tout écart à une fraude avérée.
Règles et analyses statistiques ou assistées par IA peuvent repérer des tendances, avec des données exploitables, des réglages et un responsable humain. Définissez destinataire, délai d’examen et conditions de restriction. Mesurez faux positifs et événements manqués ; aucun modèle ni contrôle de protocole ne garantit l’absence de fraude.
Préparer confinement et preuves avant l’incident
Synchronisez les horloges de l’IP PBX, du SBC, du pare-feu et de la supervision. Conservez assez de CDR, d’événements d’authentification, de provisionnement et de routage pour corréler parties, horaires, durée, trunk et résultat. Protégez les journaux contre accès ou modifications illicites et fixez leur conservation selon l’exploitation et les exigences de confidentialité applicables.
Le plan de réponse doit identifier responsable d’astreinte, contact opérateur et autorité habilitée à restreindre compte ou route. Préservez les preuves tout en contenant le problème. Si possible, limitez le compte ou destinataire touché et maintenez les appels essentiels. Changer les identifiants ne suffit pas si l’attaquant contrôle encore appareil, provisionnement ou compte administrateur.
Évaluez l’étendue, retirez matériel ou configuration non autorisés, corrigez l’entrée et vérifiez le service avant rétablissement. Consignez les décisions et réexaminez les contrôles après récupération. Les réponses préapprouvées accélèrent le confinement, mais le blocage automatique doit être testé face aux déplacements légitimes, pointes d’activité et urgences.
Vérifier les interventions et accès de tiers
Confirmez toute demande inattendue d’installation ou de mise à niveau auprès d’un contact interne connu ou d’un canal officiel obtenu indépendamment. Uniformes, badges et numéro fourni par le visiteur ne suffisent pas. Rattachez la visite à un ordre de travail et consignez le matériel ajouté ou retiré.
Donnez aux prestataires un accès nominatif, temporaire et limité au besoin. Accompagnez les travaux physiques, journalisez l’administration distante et révoquez l’accès en fin d’intervention. Formez les salariés à signaler appareils inconnus et demandes suspectes ; les procédures habituelles de maintenance renforcent les contrôles techniques.
Faire des contrôles un dispositif opérationnel continu
La chaîne utile comprend appareils identifiables, accès contrôlé, comptes gérés, routes limitées, trafic protégé, comportements surveillés et réponse exercée. Mettez à jour micrologiciels et logiciels pris en charge, sauvegardez les configurations approuvées et testez leur restauration. Désignez un responsable par contrôle pour maintenir son efficacité après installation.
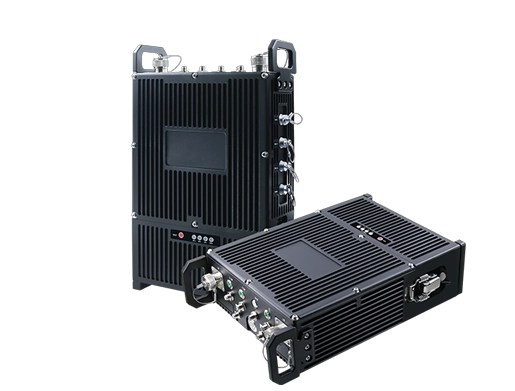
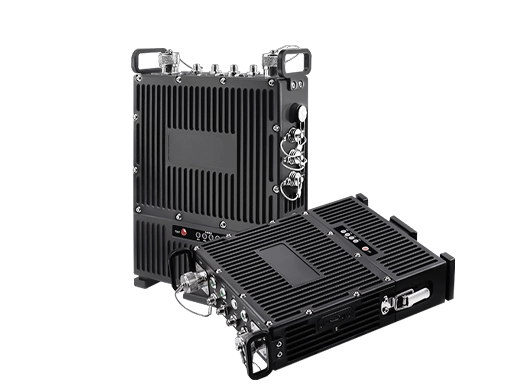
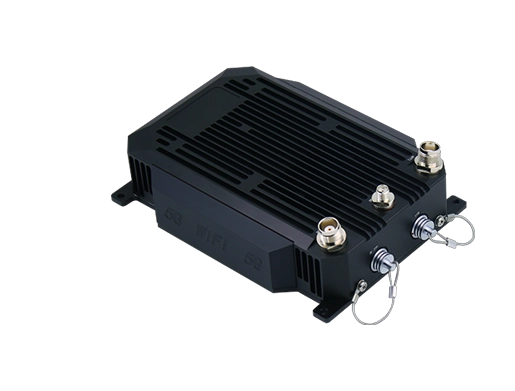
Pour une solution Becke Telcom, identifiez les contrôles relevant du terminal, de l’IP PBX, de la passerelle, du SBC, de l’opérateur ou d’une plateforme de sécurité intégrée. Exigez documentation et preuves de configuration sans supposer chaque appareil doté de plafonds de dépense, MFA, analyses ou isolement automatique. Le cloud laisse aussi au client des responsabilités sur comptes, appareils et droits.
Validez par des essais autorisés : rejeter un terminal inconnu, refuser une destination interdite, vérifier le chiffrement des segments convenus, générer une alerte sans risque et répéter confinement et récupération d’un compte. Utilisez comptes et destinations d’essai autorisés. Consignez démonstrations, actions manuelles et intervenants hors horaires ouvrés.
Questions fréquentes
Un fournisseur de PBX cloud gère-t-il toute la sécurité VoIP ?
Non. Les responsabilités dépendent du contrat. Le client gère généralement utilisateurs, terminaux et droits d’appel ; le fournisseur assure les infrastructures et contrôles précisés. Documentez répartition, contacts d’incident et éléments de preuve disponibles.
À quelle fréquence revoir le système vocal ?
Adoptez un calendrier selon le risque et réexaminez après mise à niveau majeure, nouveau trunk, modification d’accès distant, migration opérateur ou incident. Les alertes continues ne remplacent pas le contrôle périodique des comptes, du support logiciel et des exceptions de routage accumulées.
Comment donner l’accès distant au mainteneur ?
Utilisez un compte nominatif via un VPN approuvé ou un bastion contrôlé, limité dans le temps et à la tâche. Conservez connexions et modifications, puis révoquez l’accès. Évitez un mot de passe administrateur partagé permanent.
Faut-il stocker durablement chaque paquet vocal ?
Généralement non. Une capture complète peut contenir signalisation ou audio privés et imposer de lourdes contraintes de stockage et d’accès. Conservez les journaux et CDR nécessaires selon une politique convenue, avec captures ciblées et autorisées pour un dépannage ou une enquête précis.
Références techniques
IETF RFC 3261 : authentification SIP et frontières de sécurité du transport.
IETF RFC 3711 : protection média SRTP et exigences de gestion externe des clés.